Защита персональных данных & бизнес: итоги дискуссионной панели по безопасной“ коммуникации с клиентами

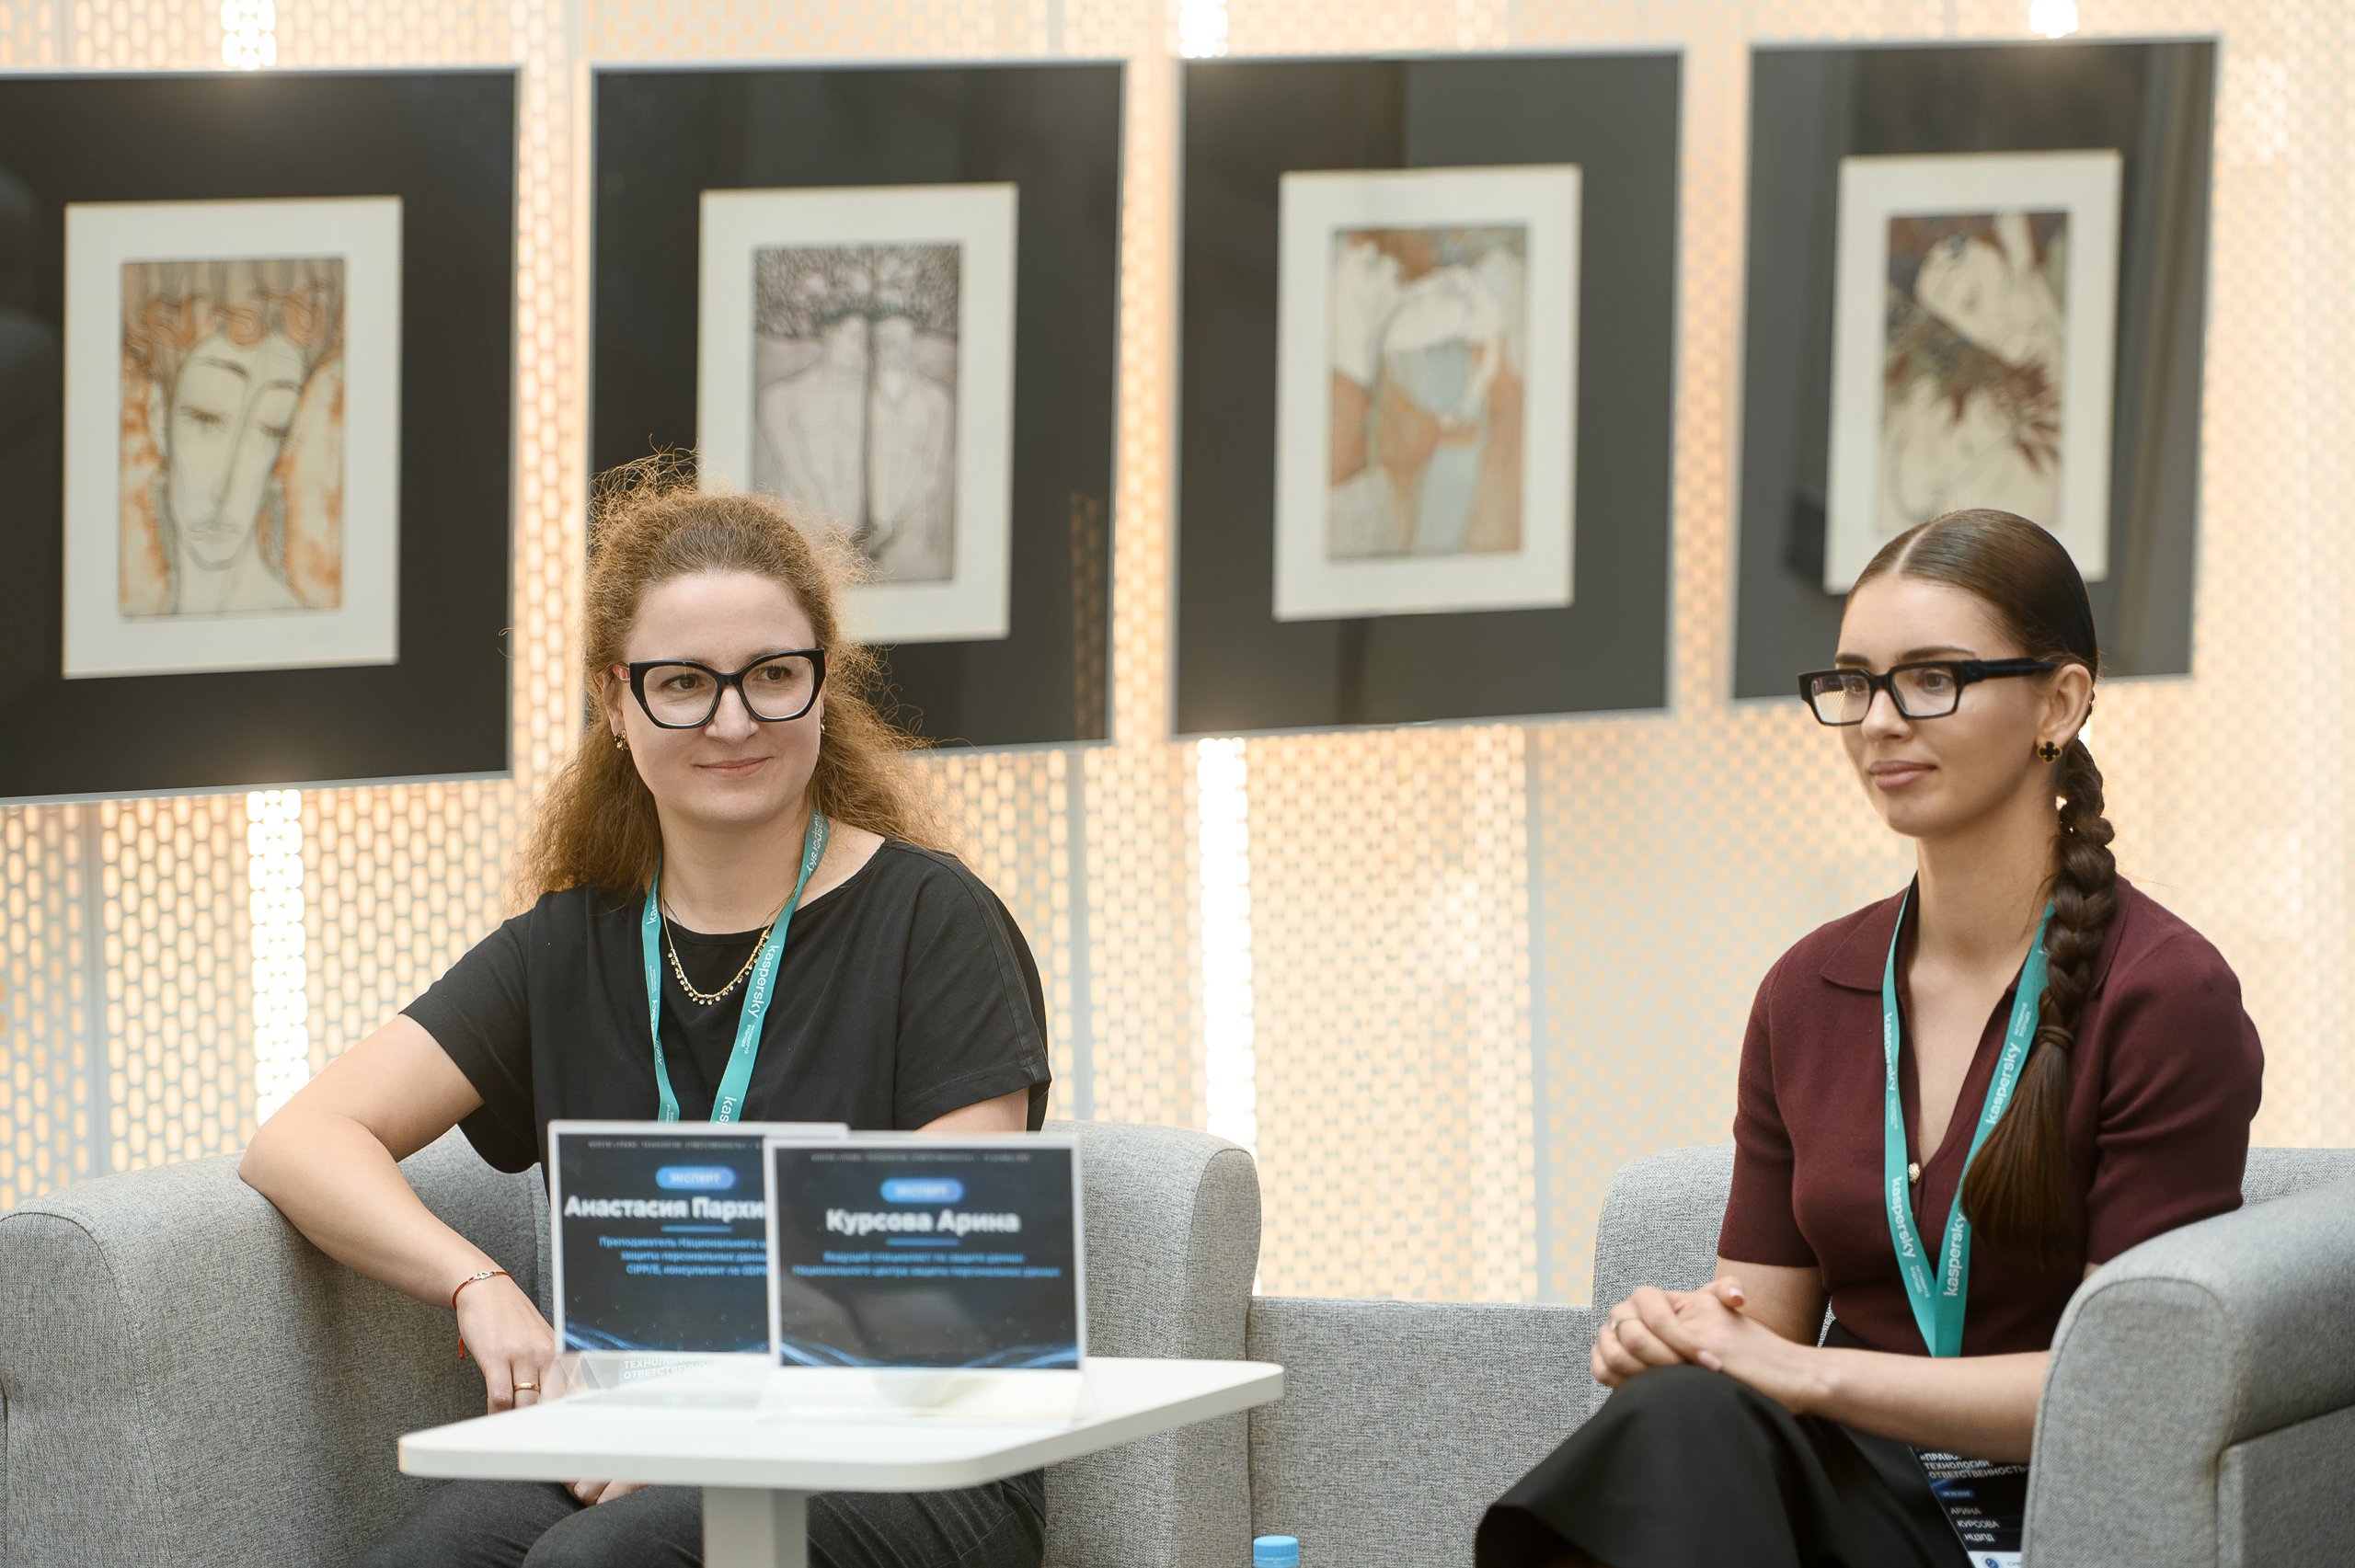
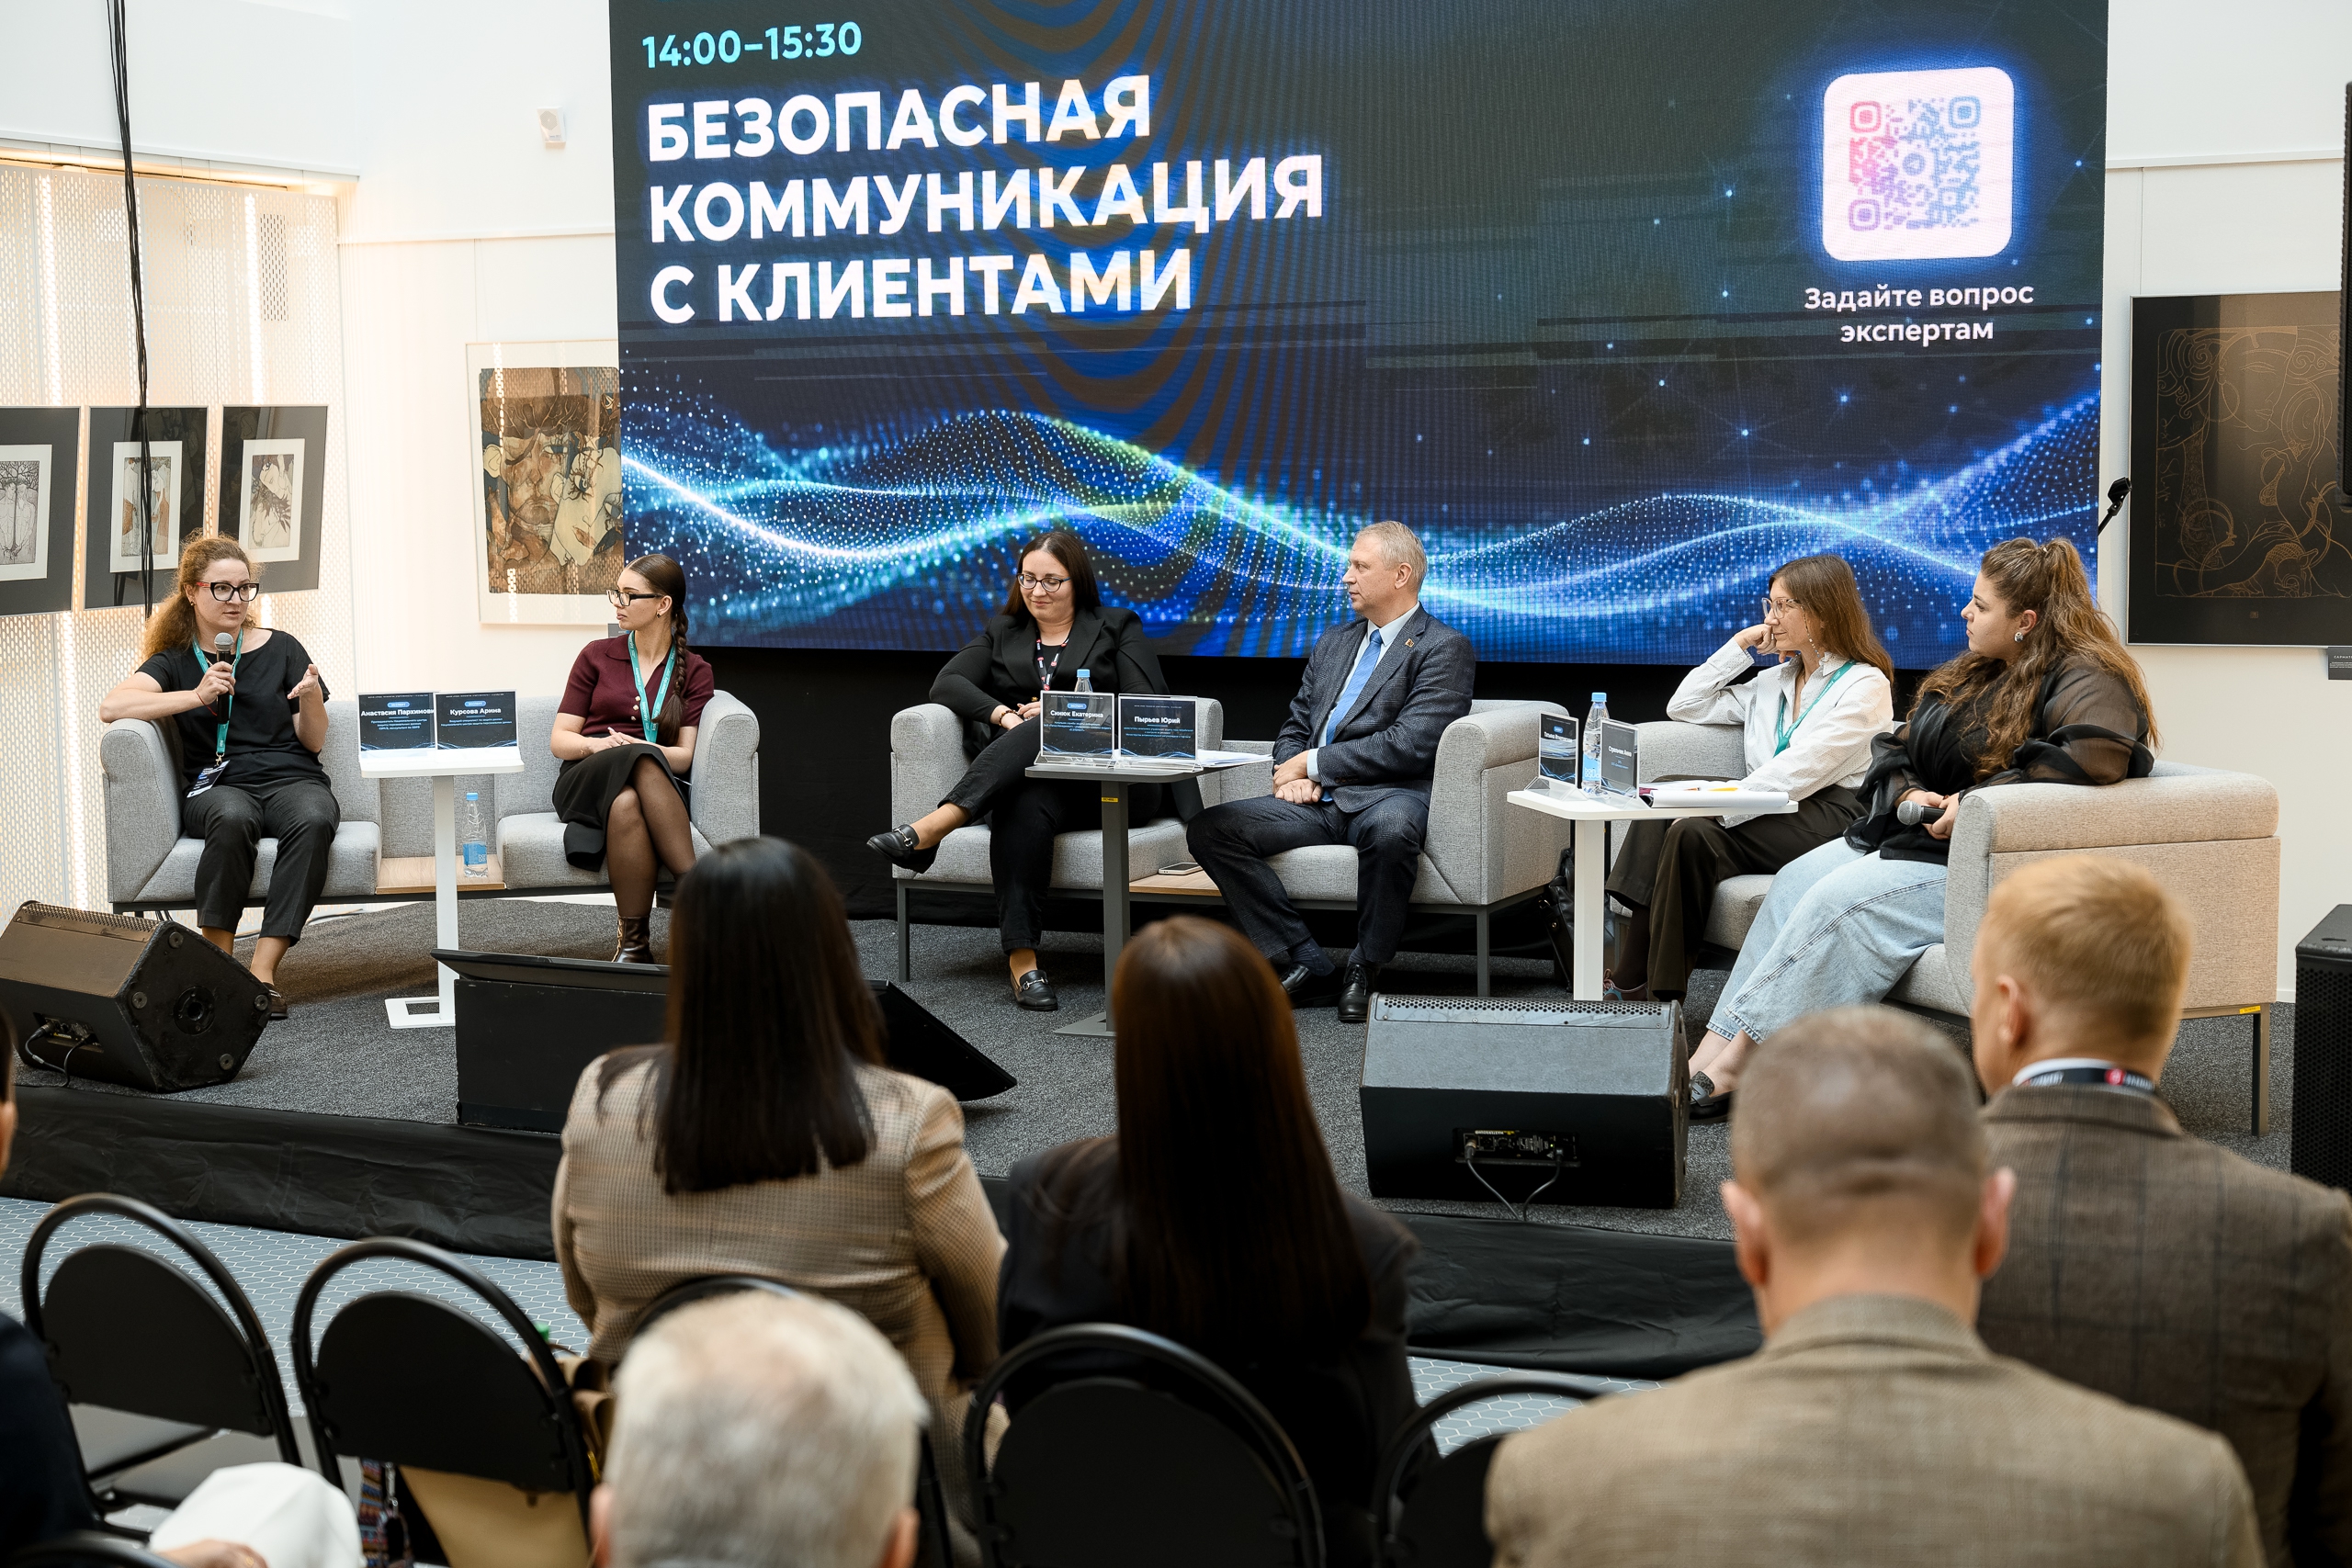
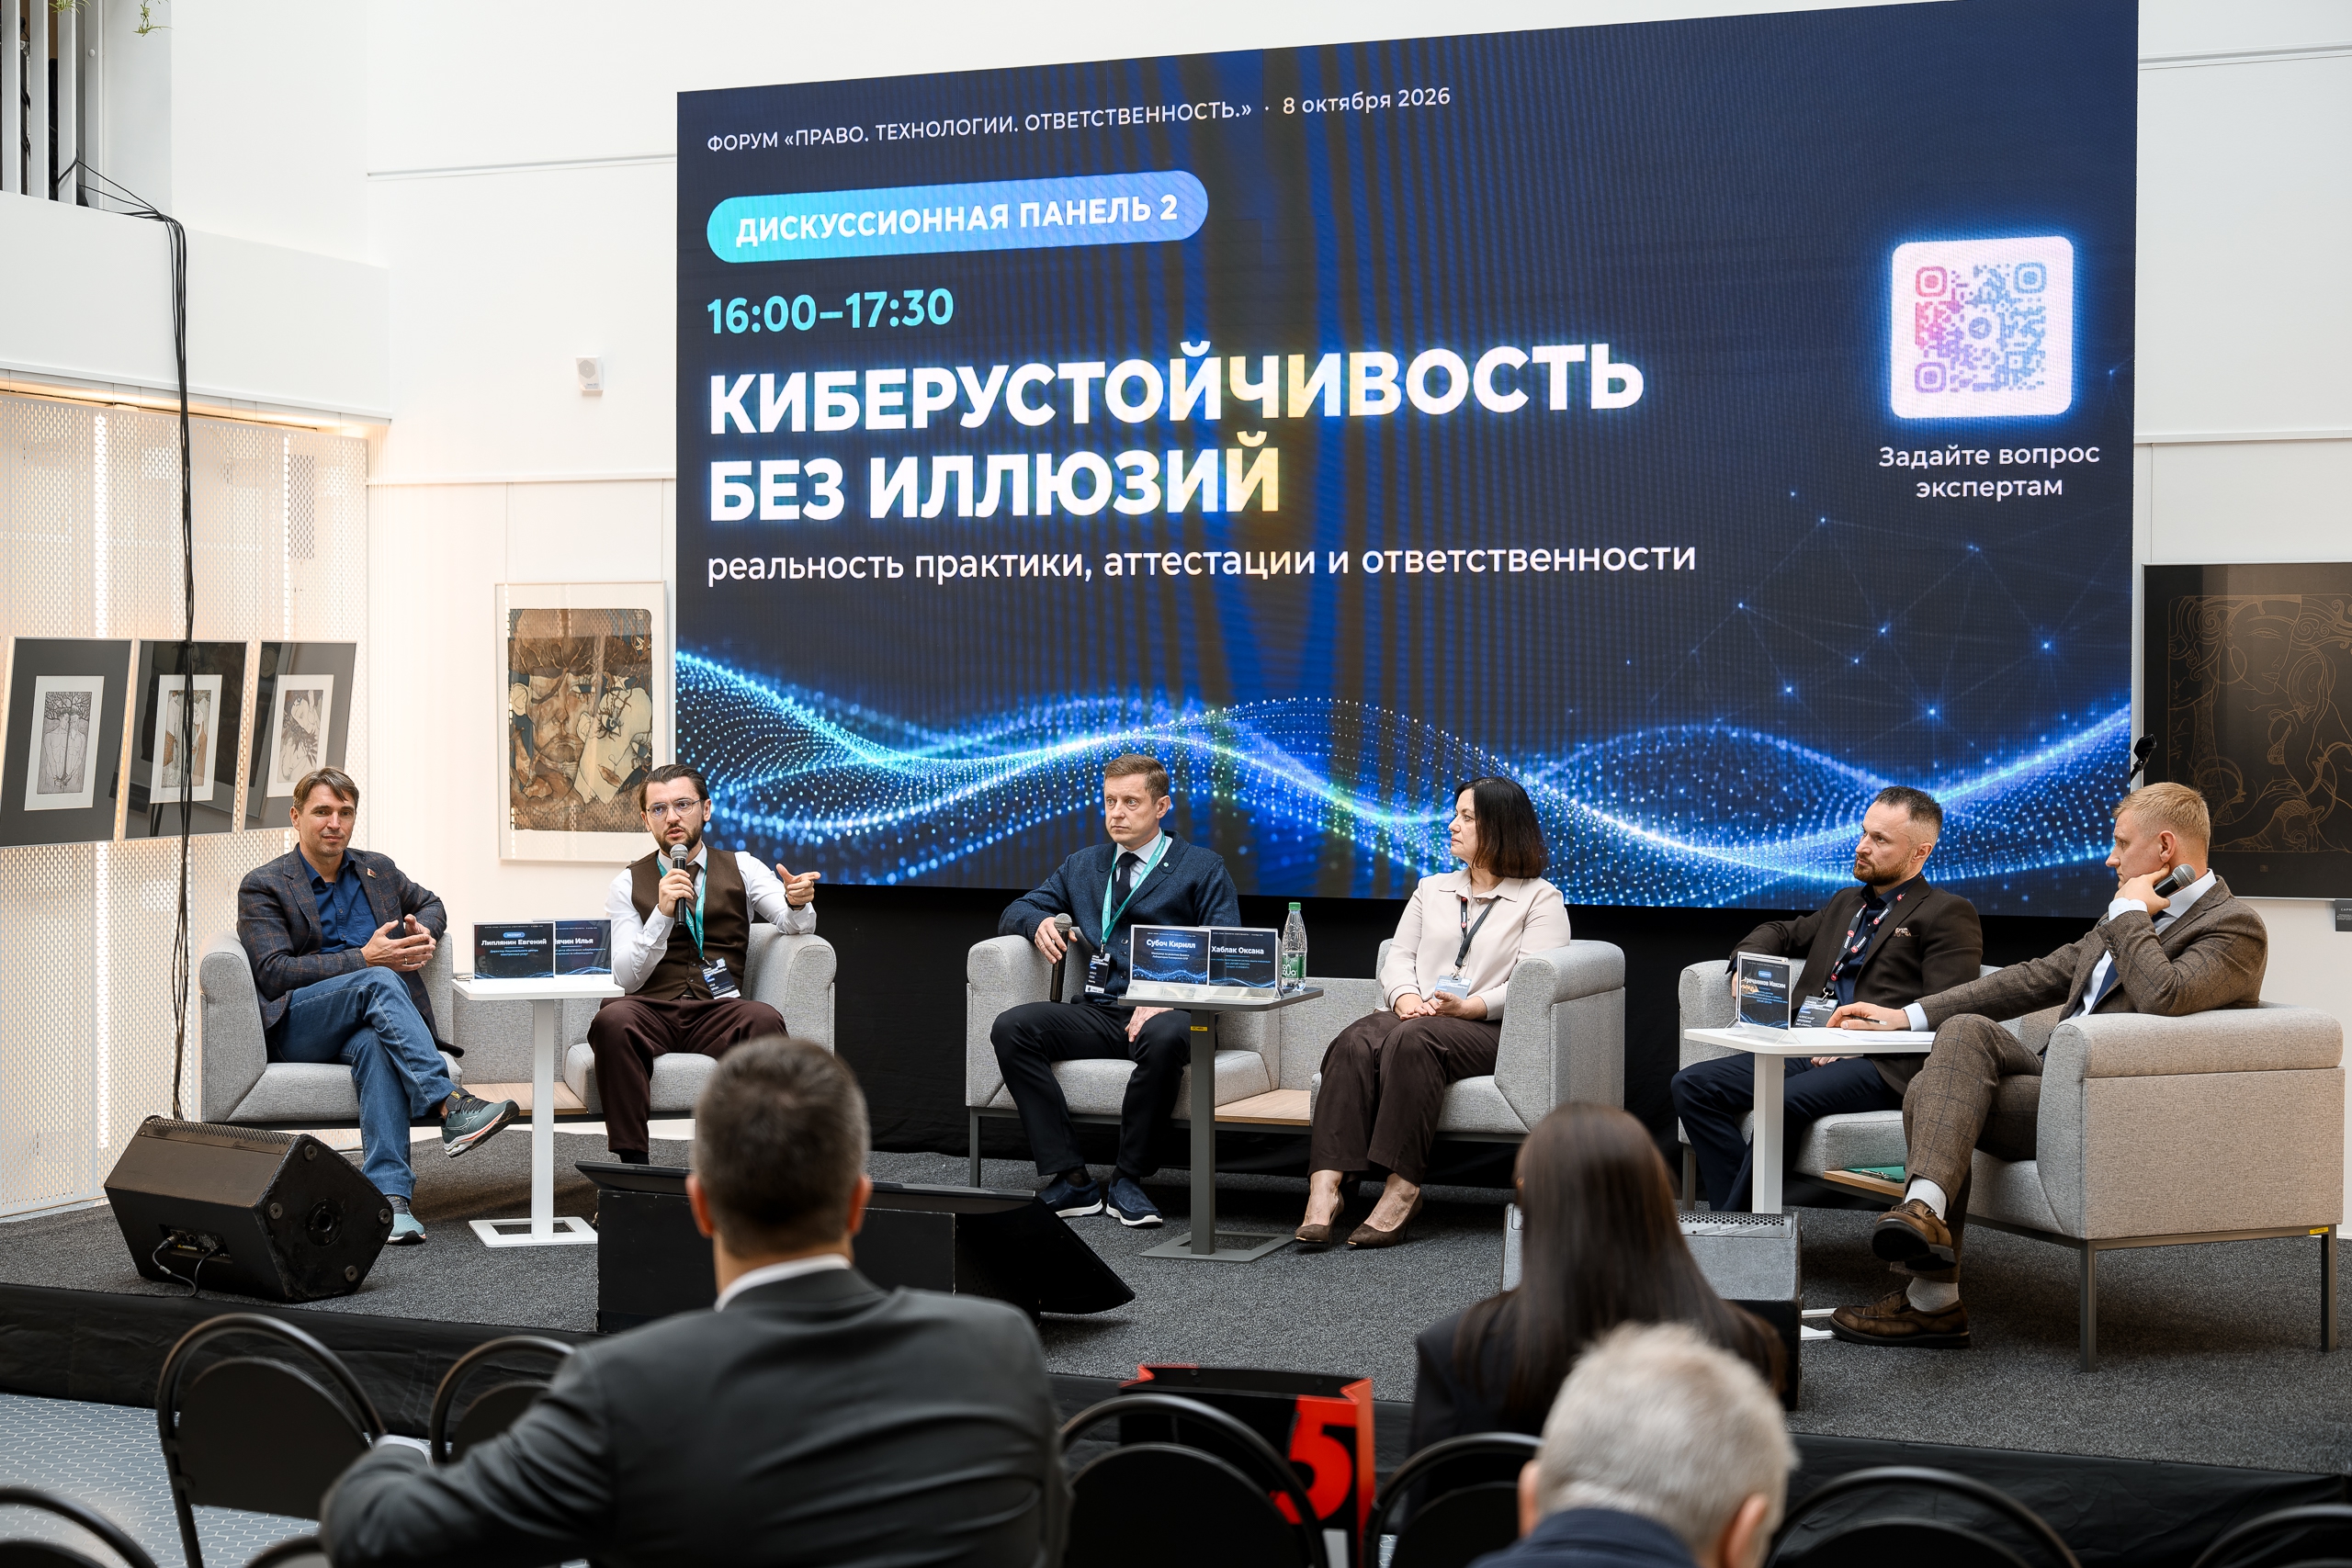
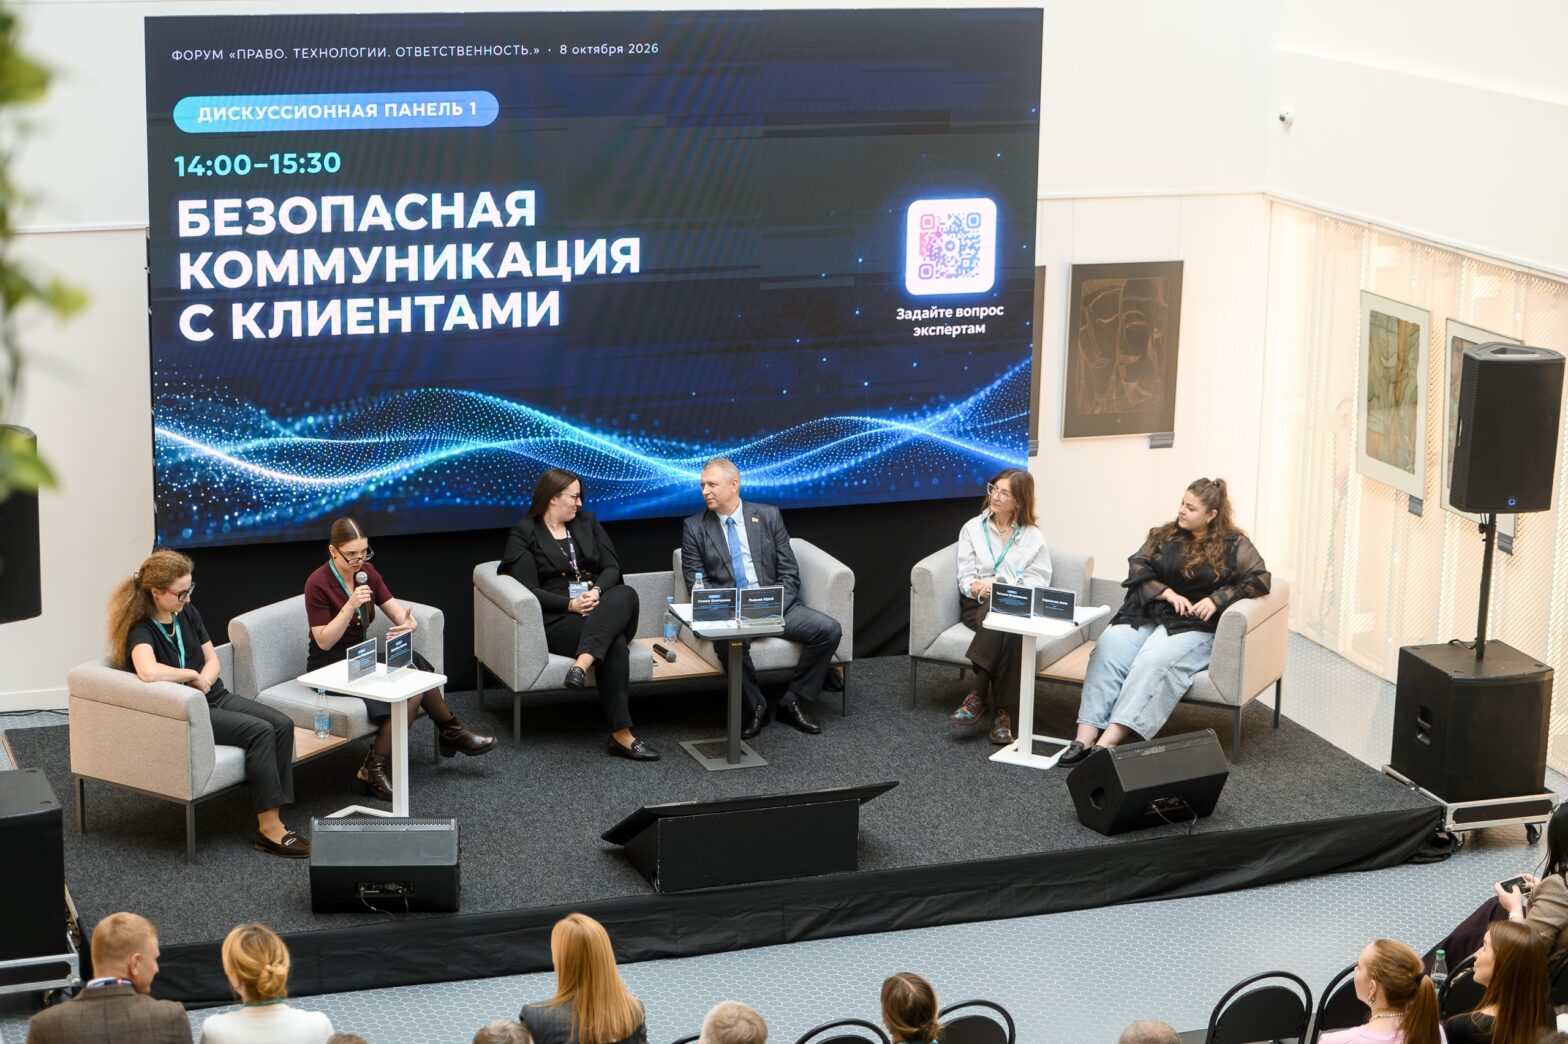
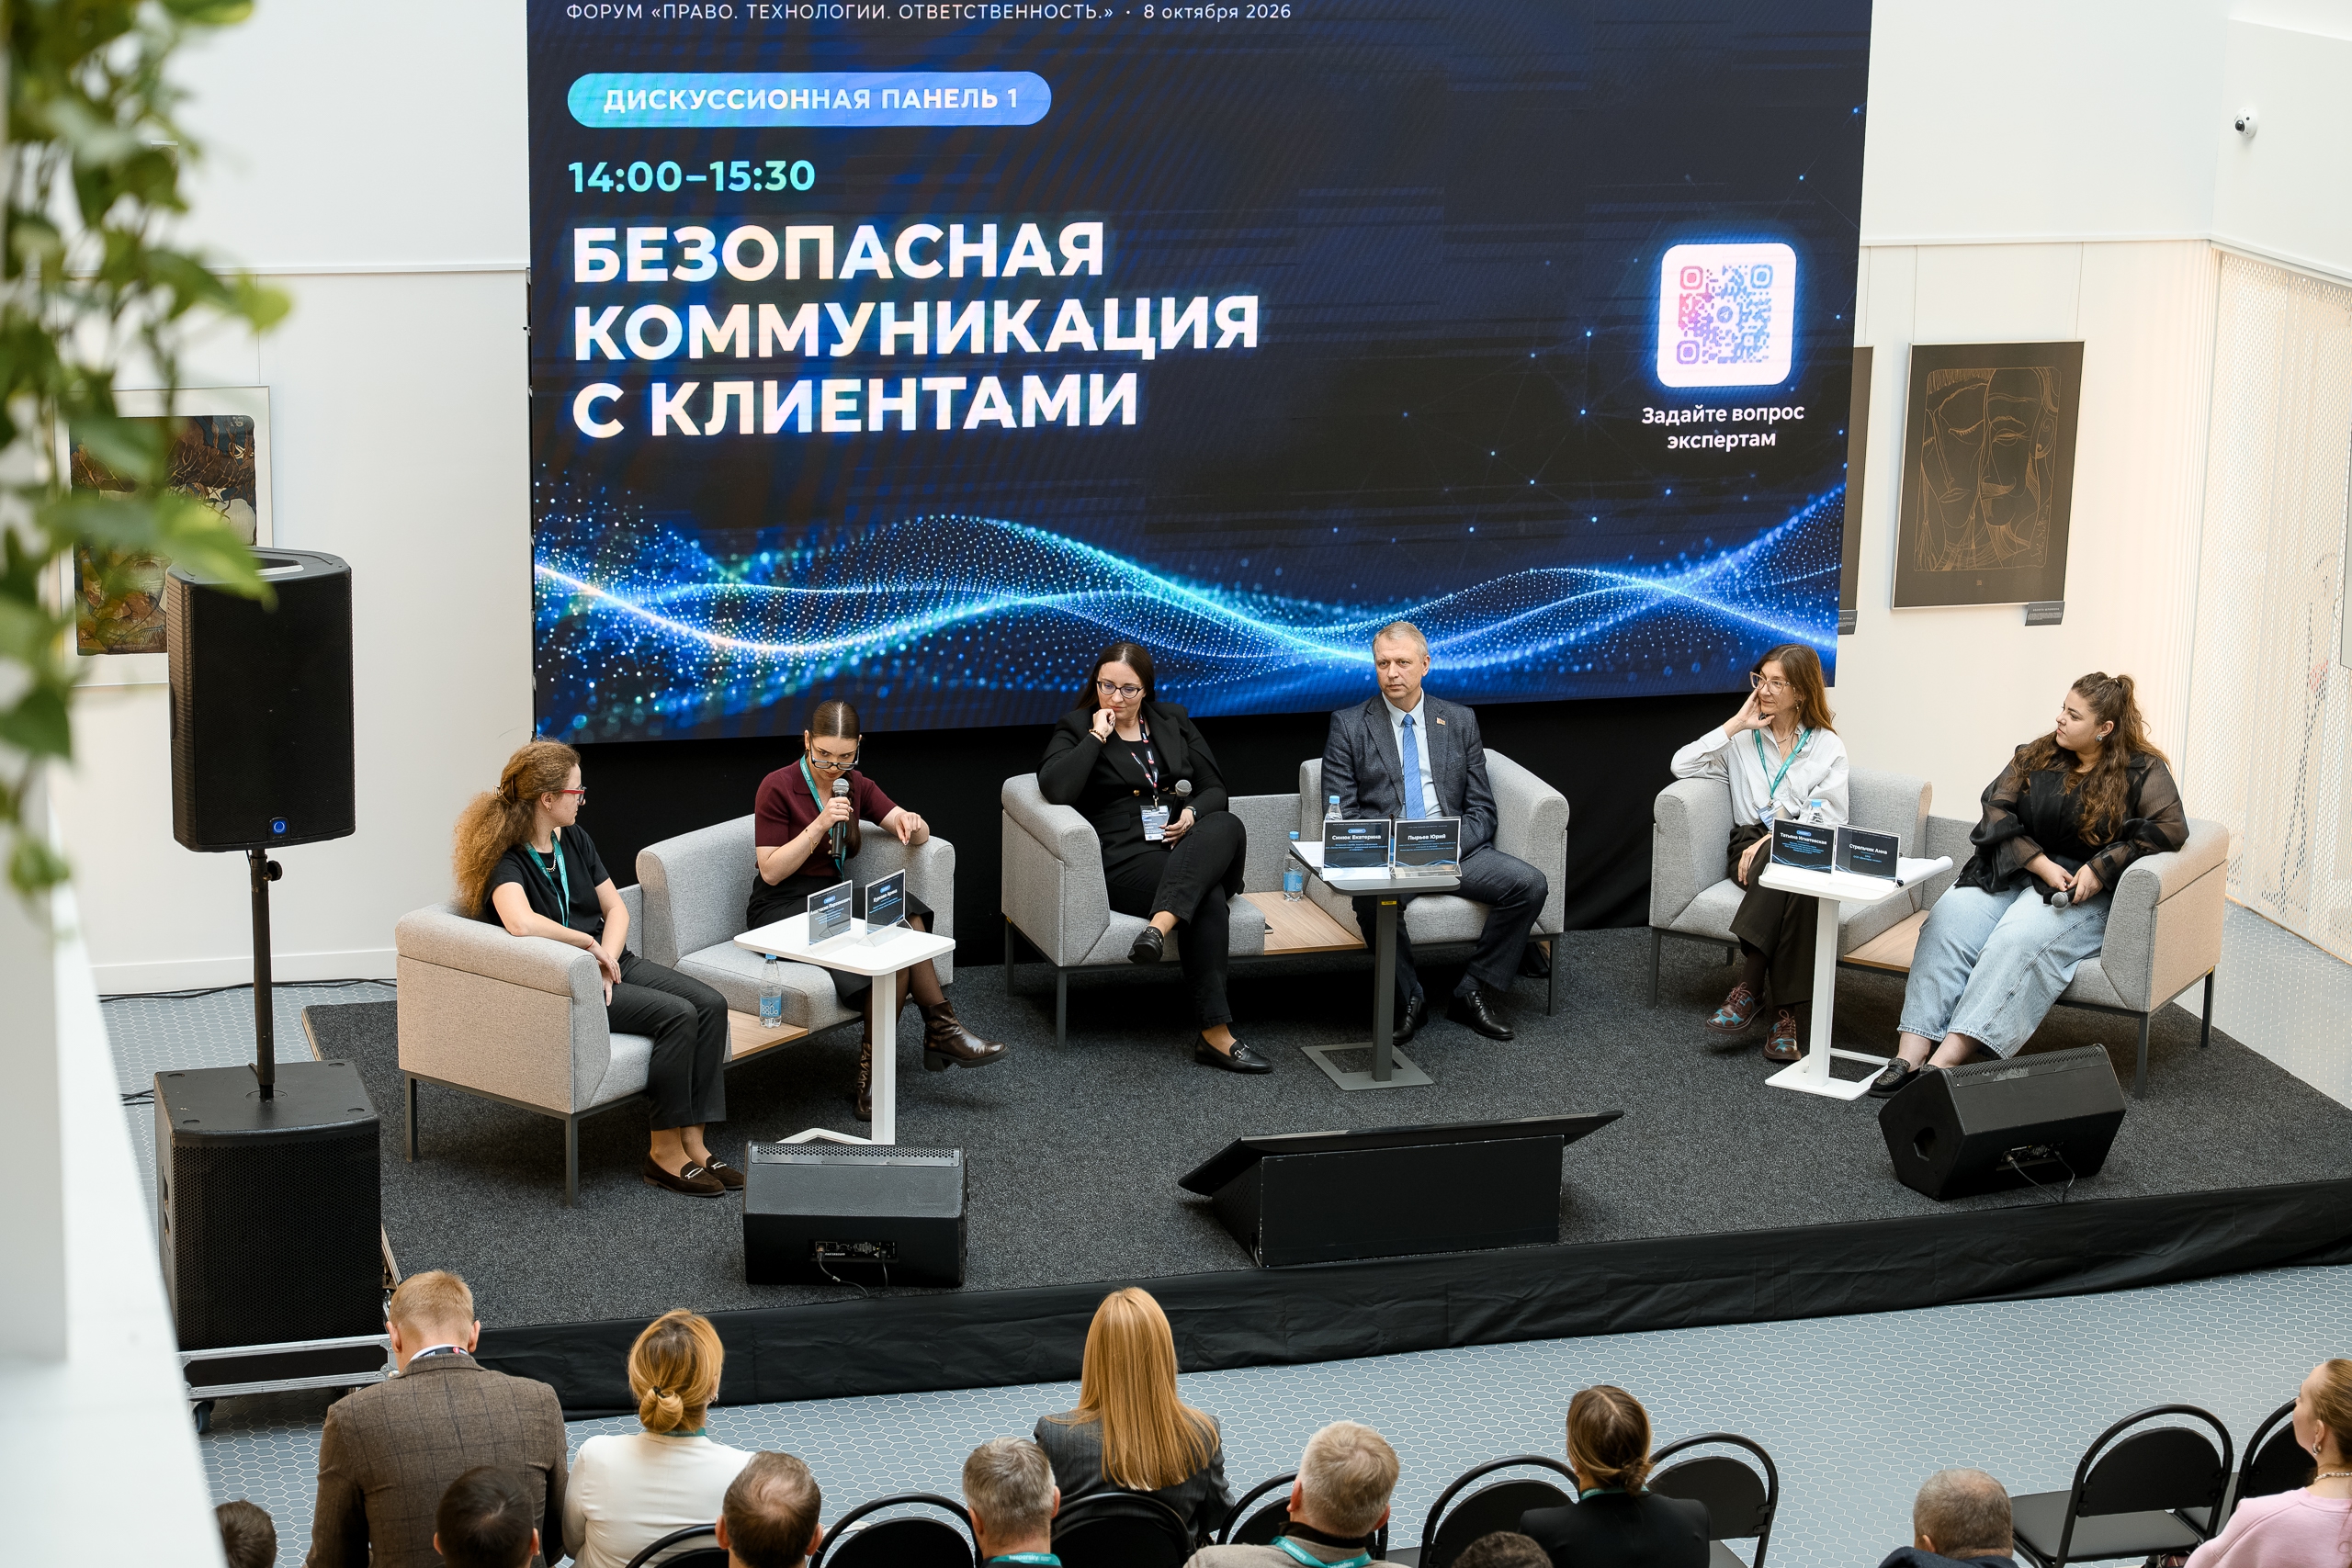
В рамках делового форума по информационной безопасности и защите персональных данных ”Право. Технологии. Ответственность.“ состоялась дискуссионная панель по ”безопасной“ коммуникации с клиентами ”Защита персональных данных & бизнес“.

В дискуссии приняли участие:

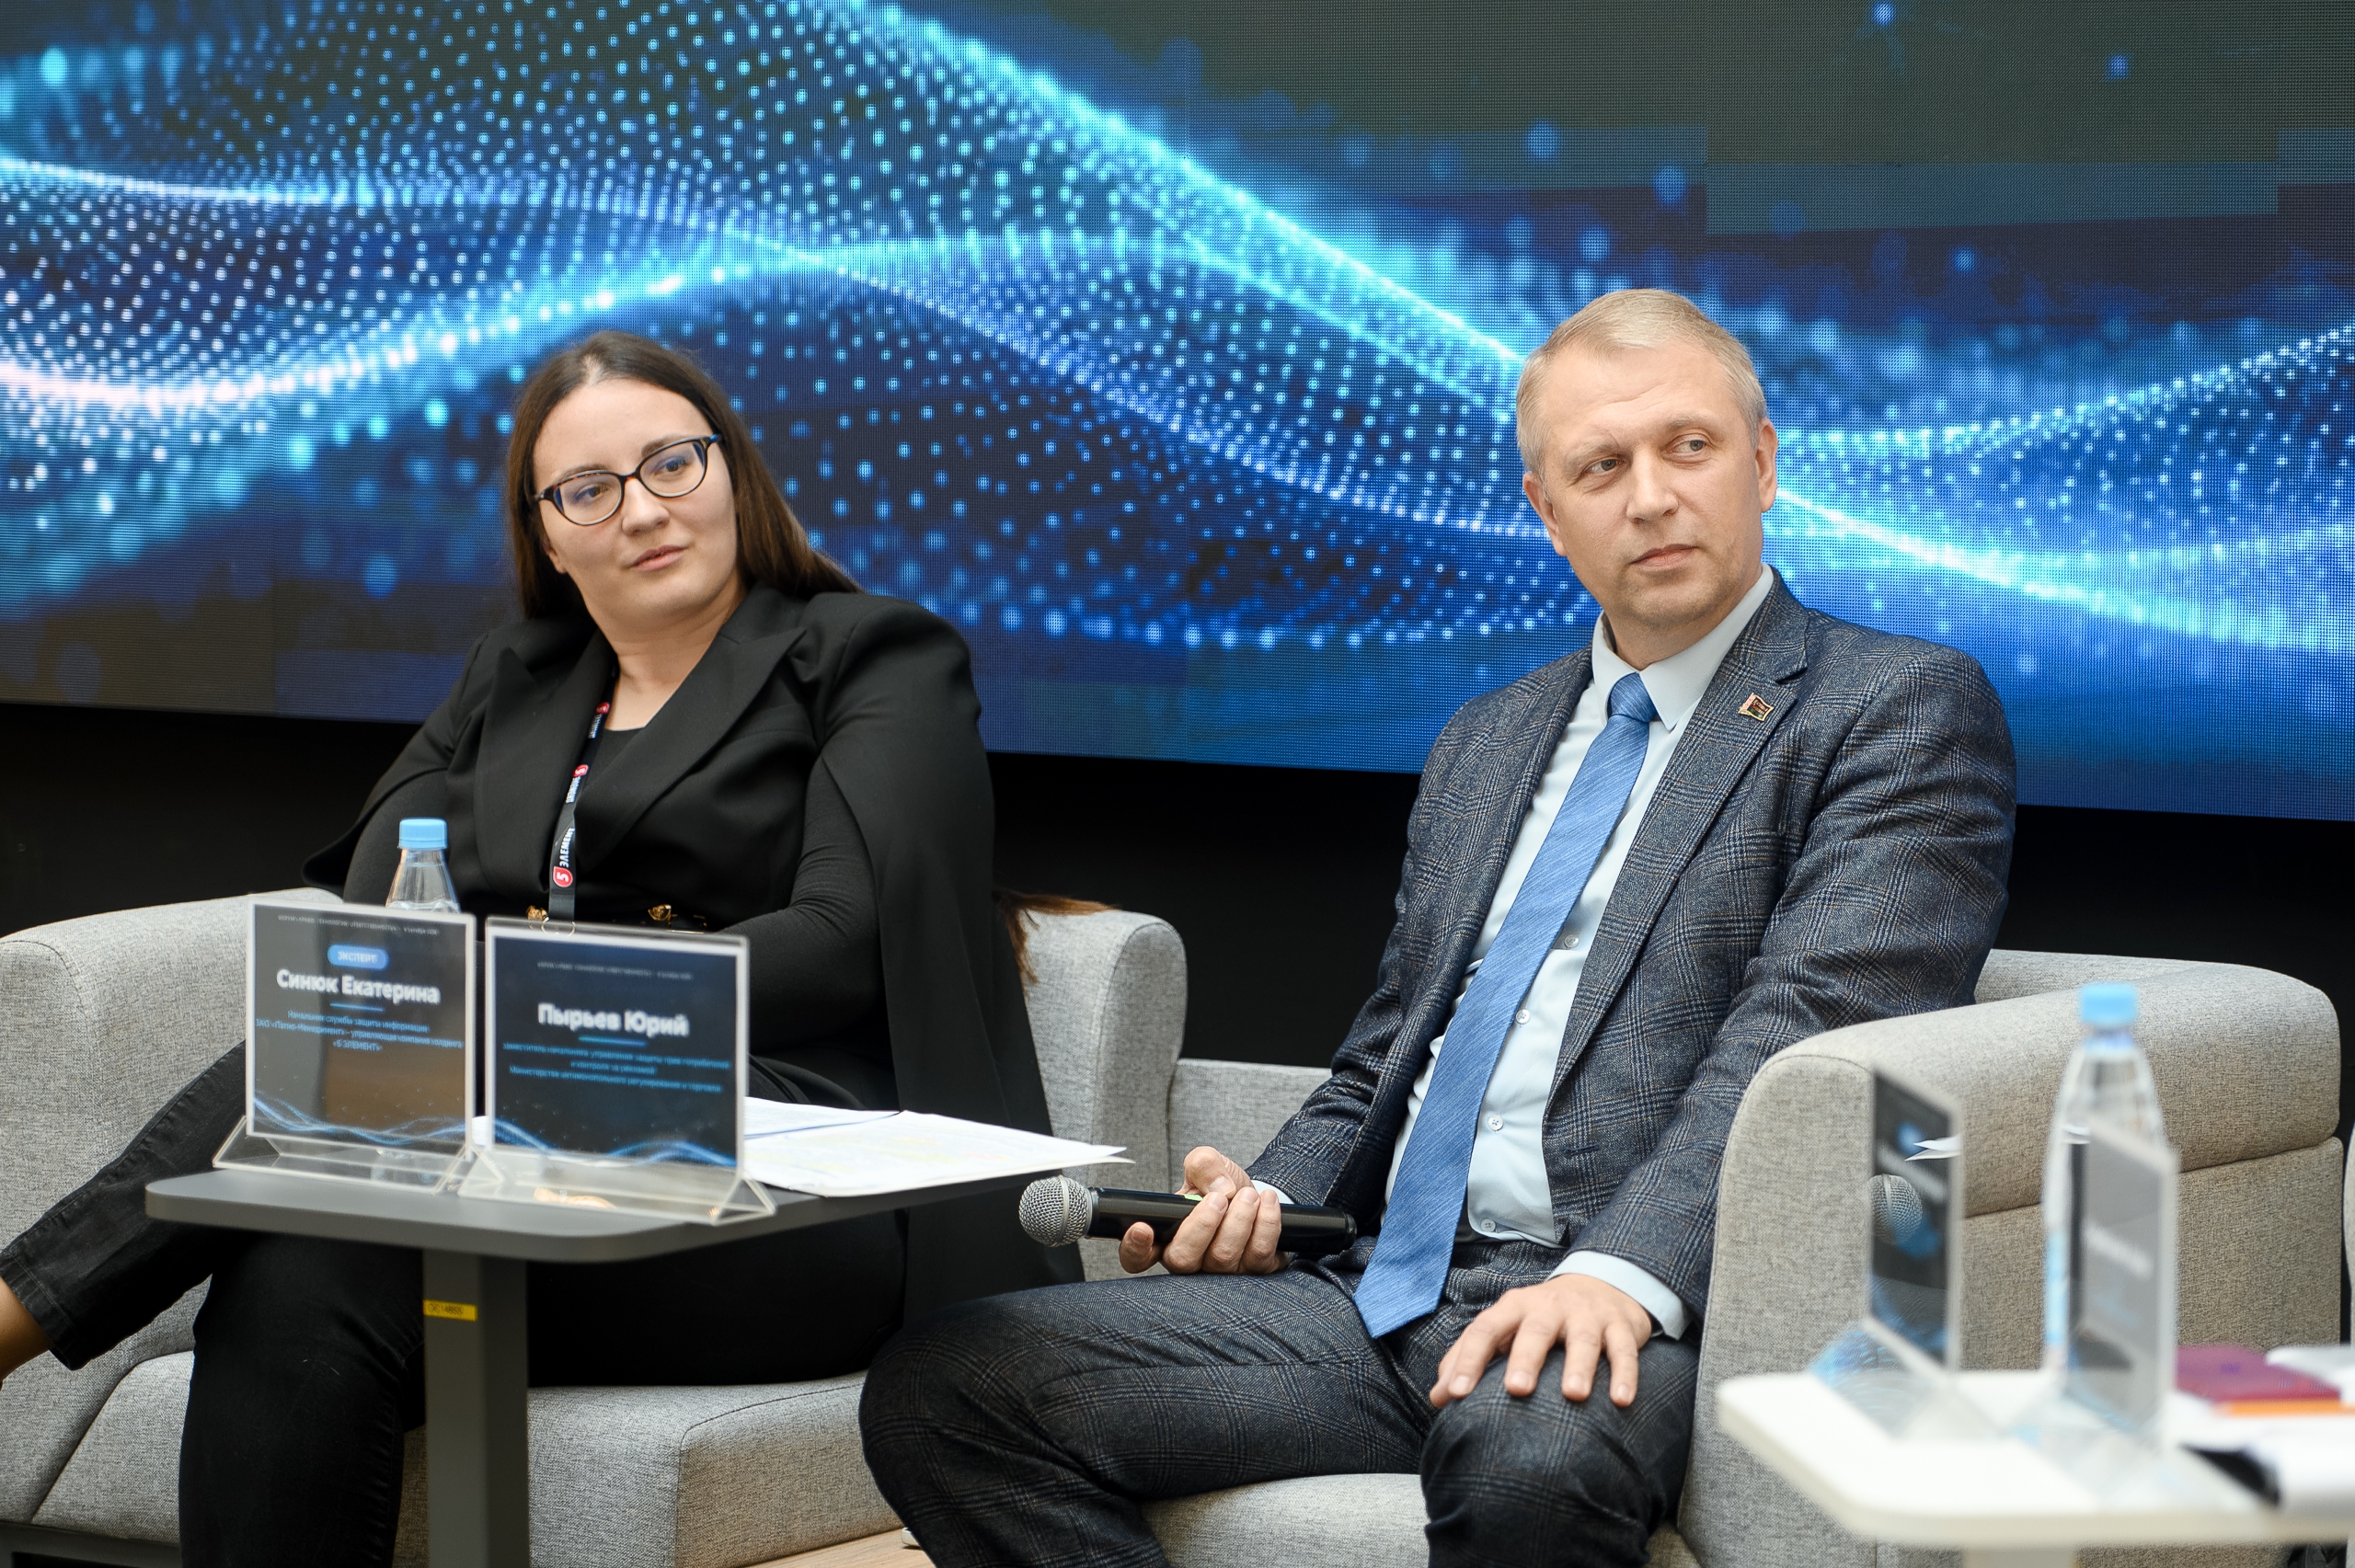
Пырьев Юрий, заместитель начальника управления защиты прав потребителей и контроля за рекламой Министерства  антимонопольного регулирования и торговли Республики Беларусь (далее – МАРТ);

Курсова Арина, ведущий специалист по защите данных Национального центра защиты персональных данных;

Синюк Екатерина, начальник службы защиты информации ЗАО ”Патио“;

Игнатовская Татьяна,  партнер, руководитель отдела интеллектуальной собственности и конкуренции ООО ”Степановский, Папакуль и партнеры. Юридические услуги“;

Пархимович Анастасия, преподаватель Национального центра защиты персональных данных, CIPP/E, консультант по GDPR.

Модератор дискуссии – Стрельчик Анна, DPO ООО ”Дженерал лизинг“, сертифицированный специалист по GDPR DPP.

Спикеры обсудили практические аспекты осуществления аудио- и видеозаписи, разграничения сервисного информирования и рекламных рассылок, проведения маркетинговых исследований, а также коммуникации с клиентами при возврате товара ненадлежащего качества.

Ключевые тезисы, озвученные в ходе обсуждения:

Аудио- и видеозапись требований потребителей: новые правила

Законодательство о защите прав потребителей ожидают изменения.

Одно из планируемых нововведений – право субъектов хозяйствования осуществлять аудио- и видеозапись требований потребителей, предусмотренных законодательством о защите прав потребителей.

Изначальный проект Закона предусматривал срок хранения таких записей – не более 30 календарных дней. В настоящее время МАРТ пересмотрел подход и предлагает проекте Закона установить срок хранения таких записей до 1 года.

Представитель МАРТ особо подчеркнул: запись и хранение касаются именно требований потребителей, что не подразумевает ведение преддоговорной коммуникации.

Норма также предусматривает обязанность субъектов хозяйствования предоставить запись по письменному требованию уполномоченных государственных органов.

При этом важно понимать: речь идёт о проекте нормативного правового акта, который находится в стадии разработки и может претерпеть дальнейшие изменения.

Границы сервисного информирования и рекламных рассылок

Участники дискуссии обсудили, что направление гибридных сообщений – сервисных по содержанию, но включающих упоминания рекламного характера, – является нарушением законодательства. Универсального критерия разграничения не существует: регулятор оценивает каждый факт отдельно, исходя из содержания и контекста сообщения.

Отдельно отмечено: рассылка рекламных сообщений без согласия субъекта нарушает одновременно два законодательства – о рекламе и о персональных данных. Соответственно, за одно действие ответственность наступает по обоим направлениям, и внимание привлекается со стороны двух регуляторов.

Маркетинговые исследования

В рамках обсуждения маркетинговых исследований и проведения опросов клиентов Национальный центр защиты персональных данных напомнил, что правовым основанием обработки данных в данном случае, как правило, выступает согласие.

Вместе с тем если в рамках функциональных возможностей сервиса пользователю демонстрируется всплывающее окно или баннер, предлагающий оценить приобретенный товар или качество обслуживания, обработка персональных данных может осуществляться на ином правовом основании (например, договор/пользовательское соглашение). При этом целесообразно предусмотреть возможность закрытия соответствующего окна без выставления оценки.

Коммуникация при возврате товара ненадлежащего качества

МАРТ планирует дополнить форму акта передачи товара ненадлежащего качества дополнительными персональными данными, необходимыми субъектам хозяйствования для реализации возложенных на них обязанностей – адрес потребителя, номер мобильного телефона, адрес электронной почты.

Также будут закреплены полномочия по передаче данных в том числе между продавцом, поставщиком и сервисным центром в рамках взаимодействия при возврате товара ненадлежащего качества.
Соцопрос: белорусы не готовы доверить ключевые решения алгоритмам

Большинство людей (73 %) считают недопустимым, когда важные решения,  например, об отборе кандидата на работу или постановке диагноза,  принимаются с помощью искусственного интеллекта без участия человека. Об этом говорят результаты социсследования, которое было проведено по заказу Национального  центра защиты персональных данных.

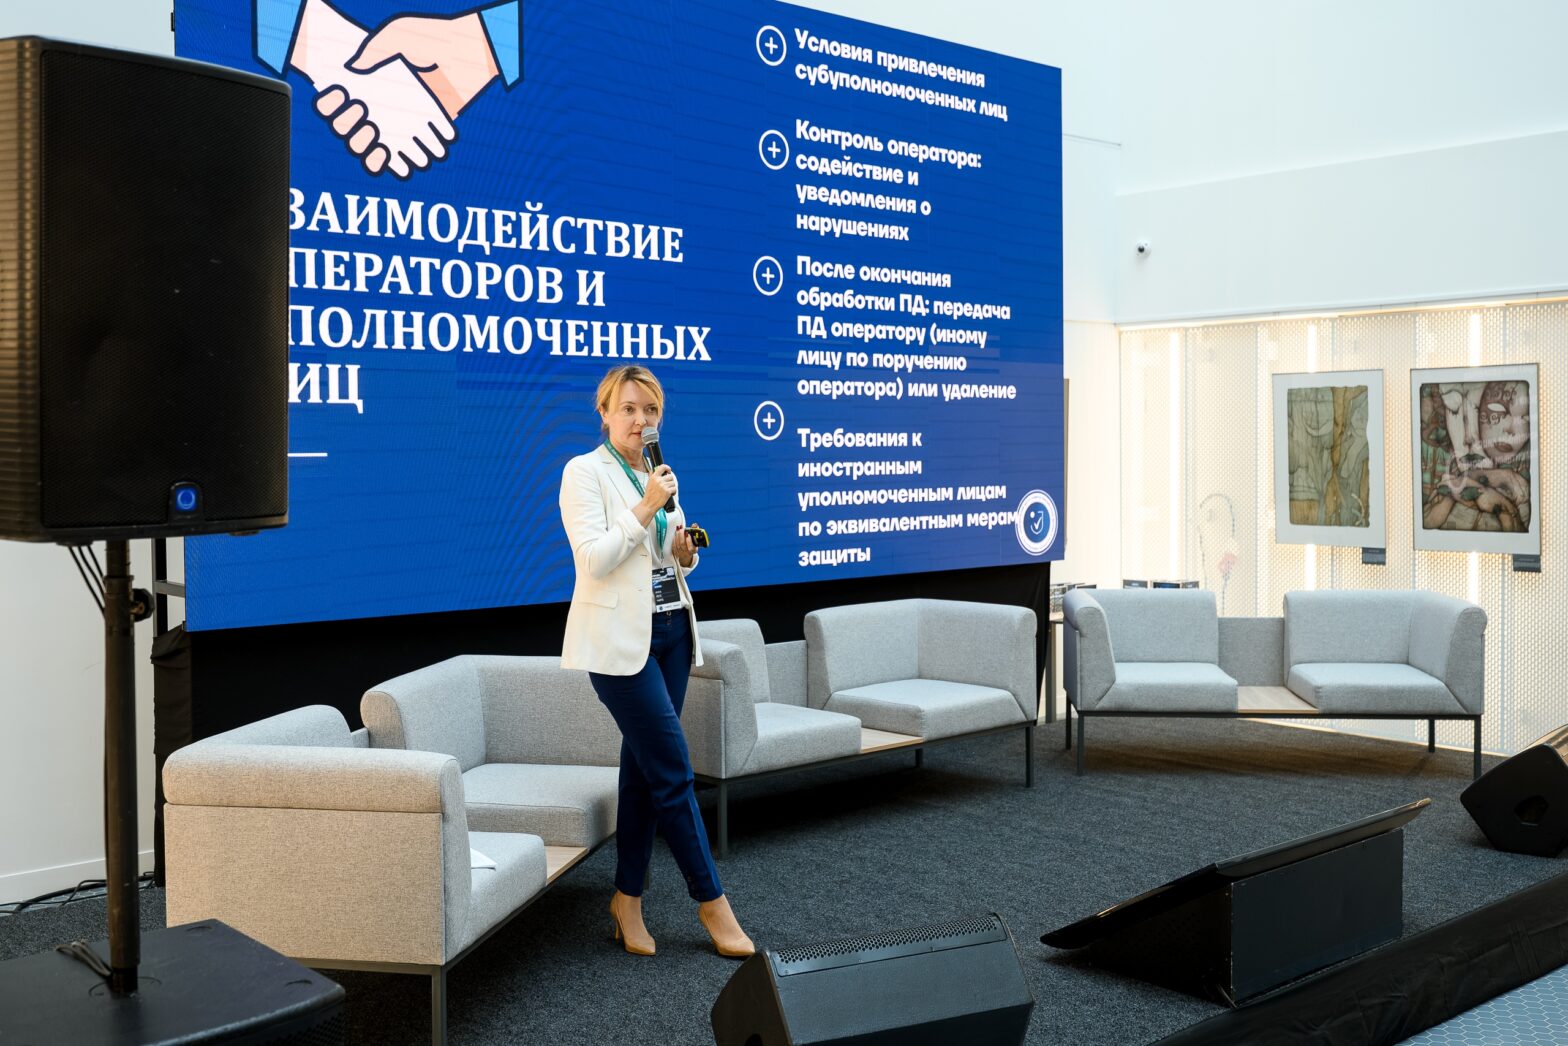
Об этом в своем выступлении на деловом форуме «Право. Технологии. Ответственность» рассказала  заместитель директора Национального  центра защиты персональных данных Инна Леус.

Спикер рассказала участникам мероприятия о том, что в обществе активно проявляется тренд на приватность, а также подробно остановилась на ключевых планируемых изменениях Закона «О защите персональных данных».

Так планируется:

  • Упрощение подходов к порядку получения согласия субъекта персональных данных на обработку персональных данных, в том числе сокращение объема информации, необходимой к указанию в согласии.
  • Решение ряда вопросов обработки персональных данных без согласия.

    Примеры: Резюме, присланное на почту, кадровик сможет обрабатывать без отдельной бумаги от соискателя – привычная практика наконец получит законное основание. Другой пример: выгодоприобретатель по договору страхования его не подписывает, но его данные всё равно нужны, и теперь это прямо разрешено. Третий случай – фото и видео с мероприятий в новостных материалах, если цель одна: рассказать о событии.
  • Каким станет согласие. Требование «свободное, однозначное, информированное» сейчас занимает в законе одну строку, а в проекте расписано по пунктам. Согласие не будет свободным, если его требуют как условие услуги, для которой эти данные не нужны. Молчание, бездействие и заранее поставленная галочка согласием не считаются — нужно активное действие. До того как её поставить, человеку обязаны объяснить: кто оператор, какие данные и зачем, на какой срок, кому они уйдут, отправятся ли за границу и не решает ли всё за него алгоритм. Сам срок согласия можно задать датой, периодом или событием, которое наступит неизбежно.
  • Повышение защиты персональных данных граждан при их обработке с использованием современных технологий (видеонаблюдения, аудиозаписи, автоматизированной обработки персональных данных).

Инна Леус подробно остановилась на вопросе о принятии  юридически значимых решений для человека исключительно на основании данных, обработанных с помощью ИИ.

«Появляется отдельная норма про решения, которые принимаются исключительно автоматически и влекут юридические последствия для человека. Такую обработку можно вести с согласия или в прямо названных законом случаях, и человека обязаны предупредить заранее. Одним из ключевых рисков, которые усматривает в тих случаях Центр, это возможная дискриминация гражданина по причине, например, использования некачественных или неполных входных данных, наличия предубеждений у разработчиков алгоритма, которые они перенесли в его архитектуру.»

Одновременно закрепляются обязанности оператора:

  • проинформировать гражданина о принятии юридически значимого решения на основании исключительно автоматизированной обработки его персональных данных до начала такой обработки (например, при получении согласия на обработку персональных данных, или может быть включена в политику в отношении обработки персональных данных);
  • предоставить возможность заявить возражение против принятого решения в пятнадцатидневный срок в порядке, установленном статьей 14 Закона № 99-З (заявление оператору), а в случае, если принятие решений на основании исключительно автоматизированной обработки персональных данных вытекает из законодательства, – в порядке, установленном законодательством.

Также в рамках форума была представлена актуальная информация о способах совершения киберпреступлений в Беларуси и статистика. Следователь по особо важным делам главного управления цифрового развития предварительного следствия центрального аппарата Следственного комитета Республики Беларусь Евгений Пелихан рассказал участникам мероприятия о том, что наиболее распространенным способом кибервымогательств в Беларуси в 2026 году стали угрозы блокировки аккаунтов – на их долю приходится 64,54% зарегистрированных правонарушений.

На втором месте, по данным эксперта, угроза распространений сведений – 31,89%, на третьем – угроза блокировки компьютерной информации юридических лиц (2,04%). По словам спикера, юрлица являются более защищенной категорией, если говорить о киберпреступлениях: злоумышленникам необходимо обмануть не одного человека, а целую группу лиц.

По итогам девяти месяцев 2026 года чаще всего (63%) упоминалась ст. 209 УК – совершение мошенничества с использованием информационно-коммуникационных технологий.

В разрезе ст. 209 наиболее распространенными способами кибермошенничества оказались вишинг (46,52%) и фиктивная продажа товаров (27,6%).

Хищение путем модификации компьютерной информации, следует из отчета, чаще происходит из-за разглашения реквизитов платежных средств (42,28%), фишинга (26,04%) и физического доступа к платежным средствам (24,03%).

Экперты Лаборатории Касперского в рамках форума представили аналитику ландшафта киберугроз. С января по май 2026 года решения Kaspersky обнаружили более 92 000 атак по всему миру с маскировкой под ИИ-агентов и сервисы. Из них:  ChatGPT – 49% атак, Claude – 18% атак, Gemini – 18% атак. Атакующие всё чаще нацелены на инфраструктуру ИИ.

Пример – компрометация LiteLLM, библиотеки с 97 млн загрузок в месяц.  Вредоносный код похищал учетные данные БД, файлы криптокошельков и другую чувствительную информацию.


Справочно:
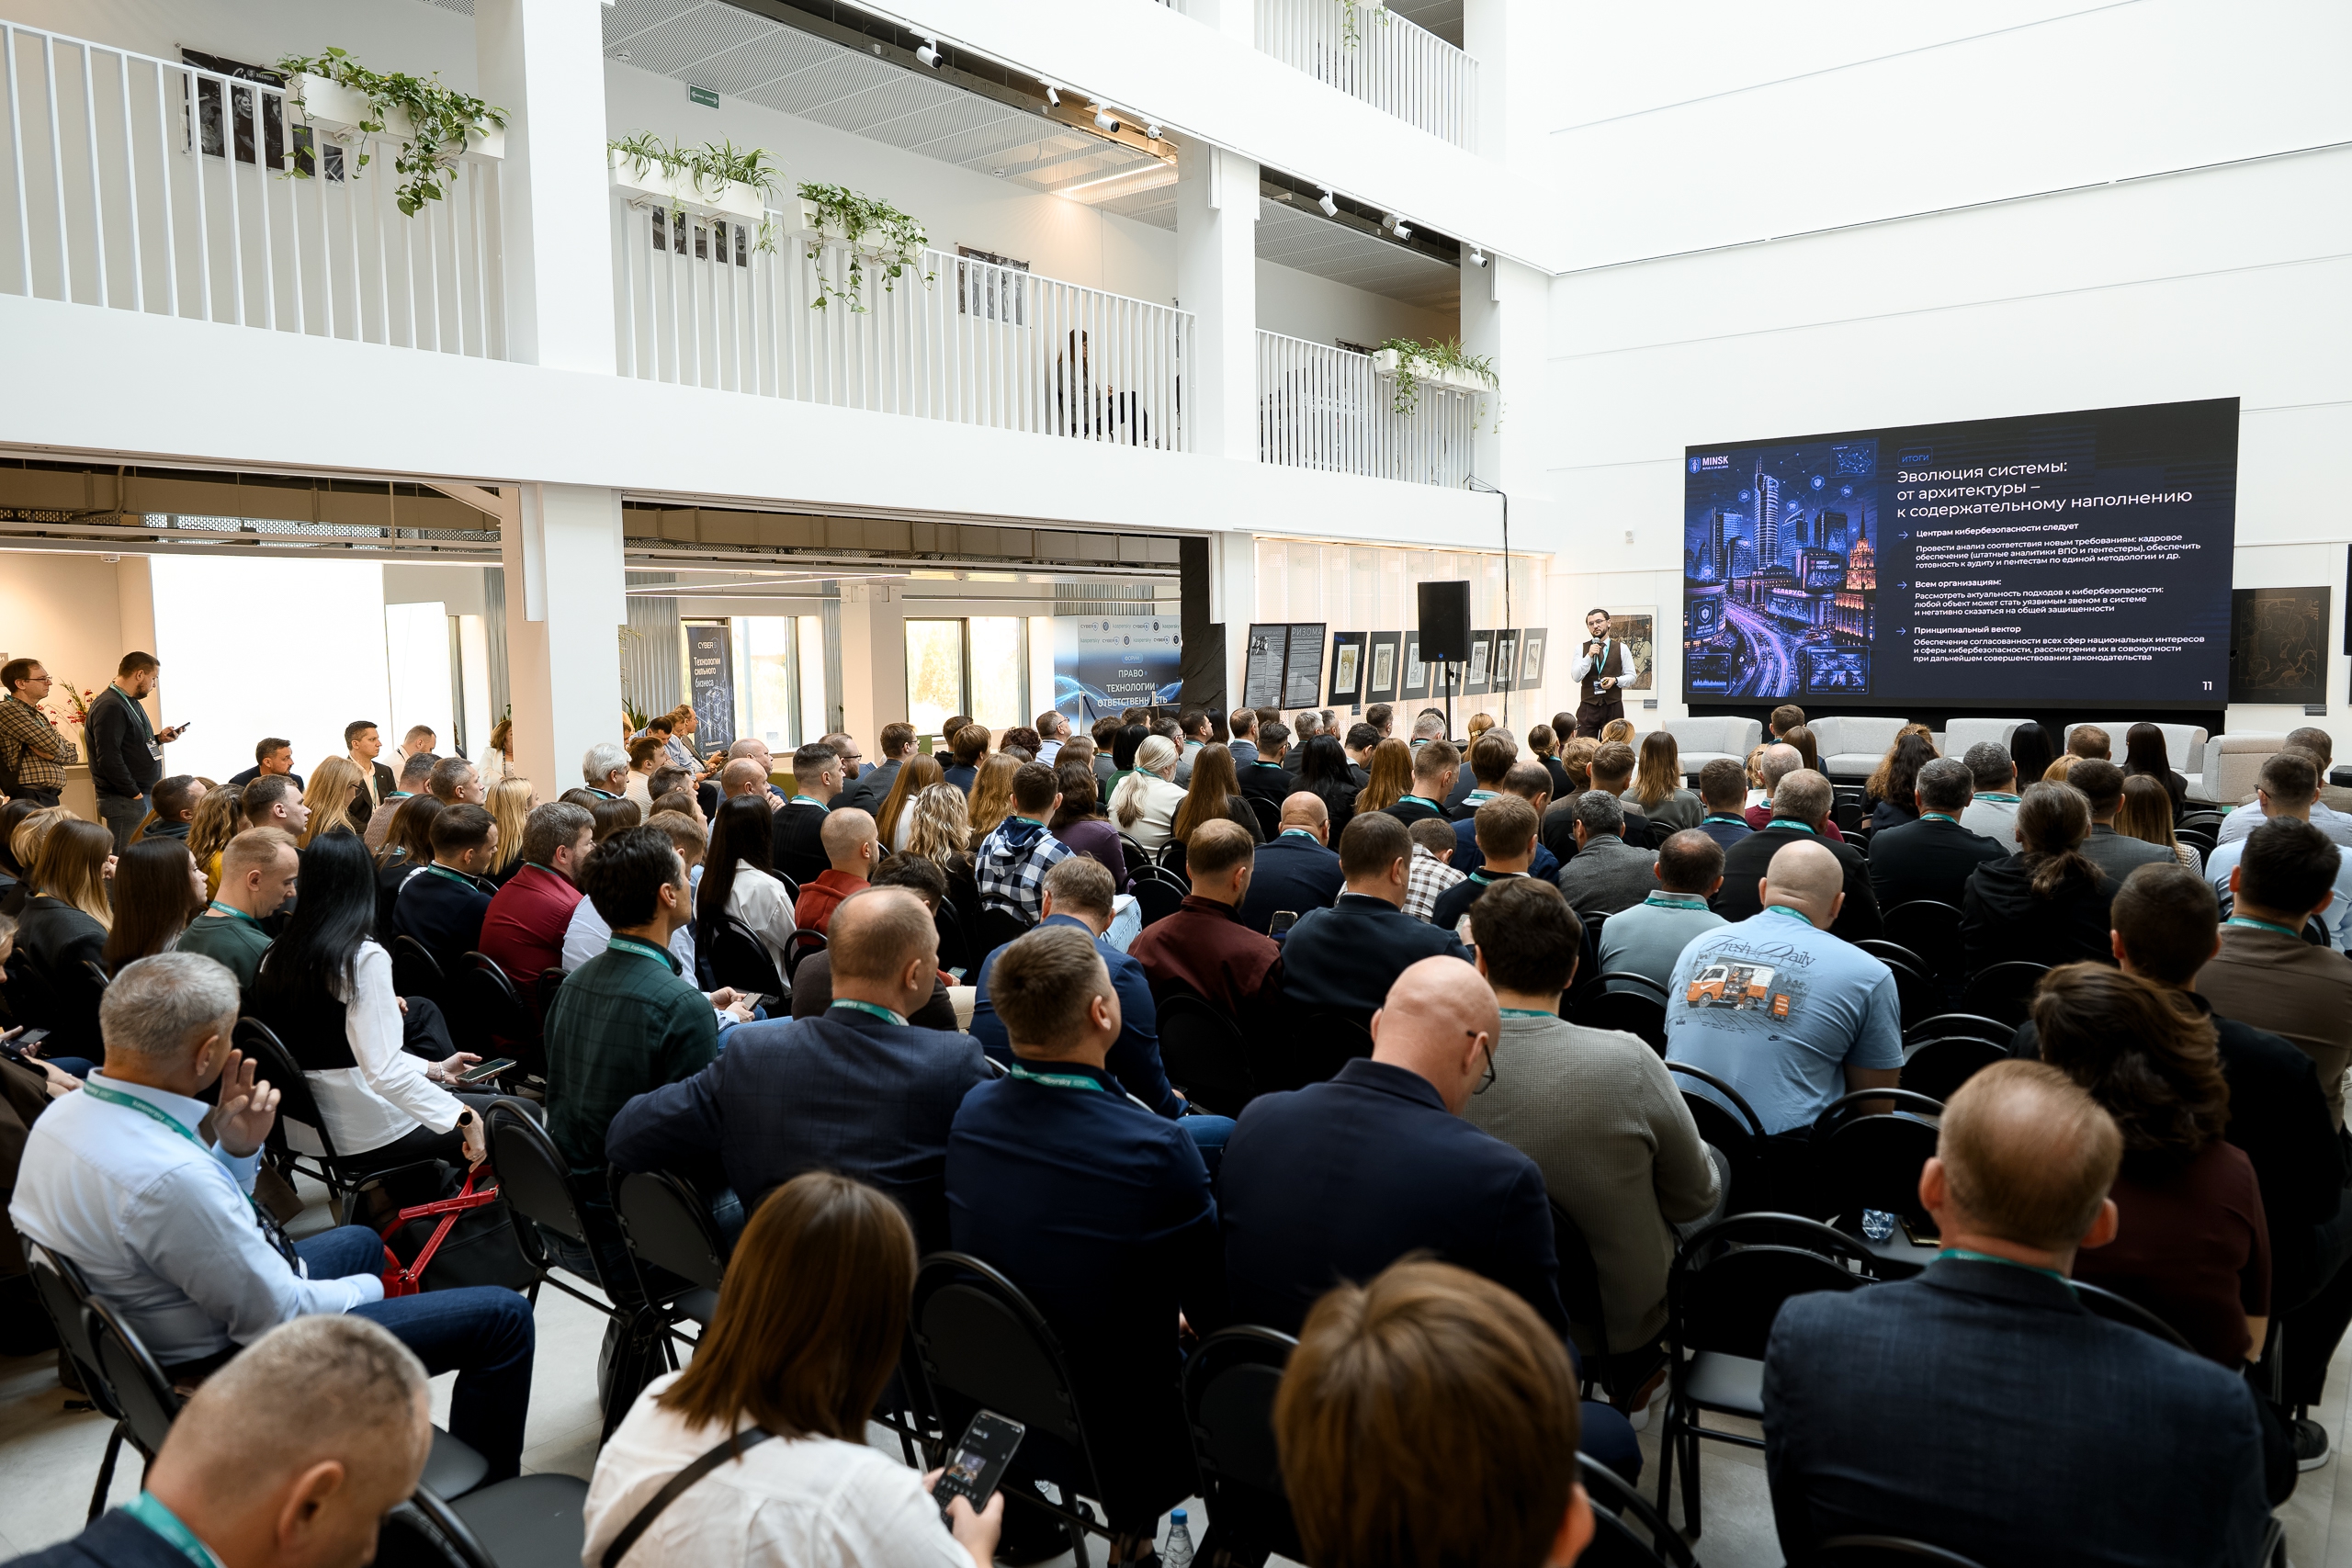
деловой форум по информационной безопасности и защите персональных данных ”Право. Технологии. Ответственность состоялся 8 октября и стал площадкой для конструктивного диалога государства, бизнеса и профессионального сообщества в сфере обеспечения кибербезопасности и защиты персональных данных, а также производителей решений по защите информации.

Организаторы: ЗАО ”РИТЭЙЛ КОНСАЛТ“ Холдинг ”5 ЭЛЕМЕНТ“, компания ”Лаборатория Касперского“, Национальный центр защиты персональных данных Республики Беларусь.

В мероприятии приняли участие около 200 человек:  руководители бизнеса (ритейл, лизинг, страховые и туристические организации, промышленная и строительная отрасли), а также специалисты, ответственных за осуществление внутреннего контроля за обработкой персональных данных и обеспечение информационной безопасности в организации.

Форум ”Право. Технологии. Ответственность“: площадка для диалога о кибербезопасности и защите персональных данных

8 октября 2026 года пройдет деловой форум по информационной безопасности и защите персональных данных ”Право. Технологии. Ответственность.“.

Мероприятие станет площадкой для конструктивного диалога государства, бизнеса и профессионального сообщества в сфере обеспечения кибербезопасности и защиты персональных данных, а также производителей решений по защите информации.

Организаторы: ЗАО ”РИТЭЙЛ КОНСАЛТ“ Холдинг ”5 ЭЛЕМЕНТ“, компания ”Лаборатория Касперского“, Национальный центр защиты персональных данных Республики Беларусь.

К участию приглашены руководители бизнеса (ритейл, лизинг, страховые и туристические организации, промышленная и строительная отрасли), а также специалисты, ответственных за осуществление внутреннего контроля за обработкой персональных данных и обеспечение информационной безопасности в организации.

Форум включает проведение пленарного заседания с выступлением ключевых спикеров и два фокусных трека с вопросами, разбором кейсов и элементами Q&A.

10.30 – 13.00 – Пленарное заседание

Темы выступлений:

  • Государственное регулирование в сфере кибербезопасности: к вопросу о новых требованиях.
  • Тренд на приватность: правовые механизмы защиты персональных данных в условиях технологического развития
  • Способы совершения киберпреступлений и актуальная статистика
  • Построение экосистемы защиты информации
  • Центр кибербезопасности как часть экосистемы защиты информации
  • Аналитика от Лаборатории Касперского: ландшафт киберугроз — риск или опасность для данных и систем. Статистика кибератак. Тренд на киберустойчивость

14.00 – 15.30 – дискуссионная панель по ”безопасной“ коммуникации с клиентами – трек ”Защита ПД & бизнес“

16.00 – 17.30 – дискуссионная панель по информационной безопасности – трек ”Киберустойчивость без иллюзий: реальность практики, аттестации и ответственности“.

Деловой форум пройдет на площадке административного здания ЗАО ”ПАТИО“ по адресу: Минский р-н, Ждановичский сельсовет, 53, вблизи д. Тарасово.

Участие в форуме  бесплатное, количество место ограничено. Подтверждение участия осуществляется  путем направления соответствующего сообщения на электронную почту Участника.

Регистрация, программа и правила проведения мероприятия по ссылке https://cyber5.by/forum

Право и цифровые технологии: в ПВТ прошло заседание Комиссии по информатизации Союза юристов

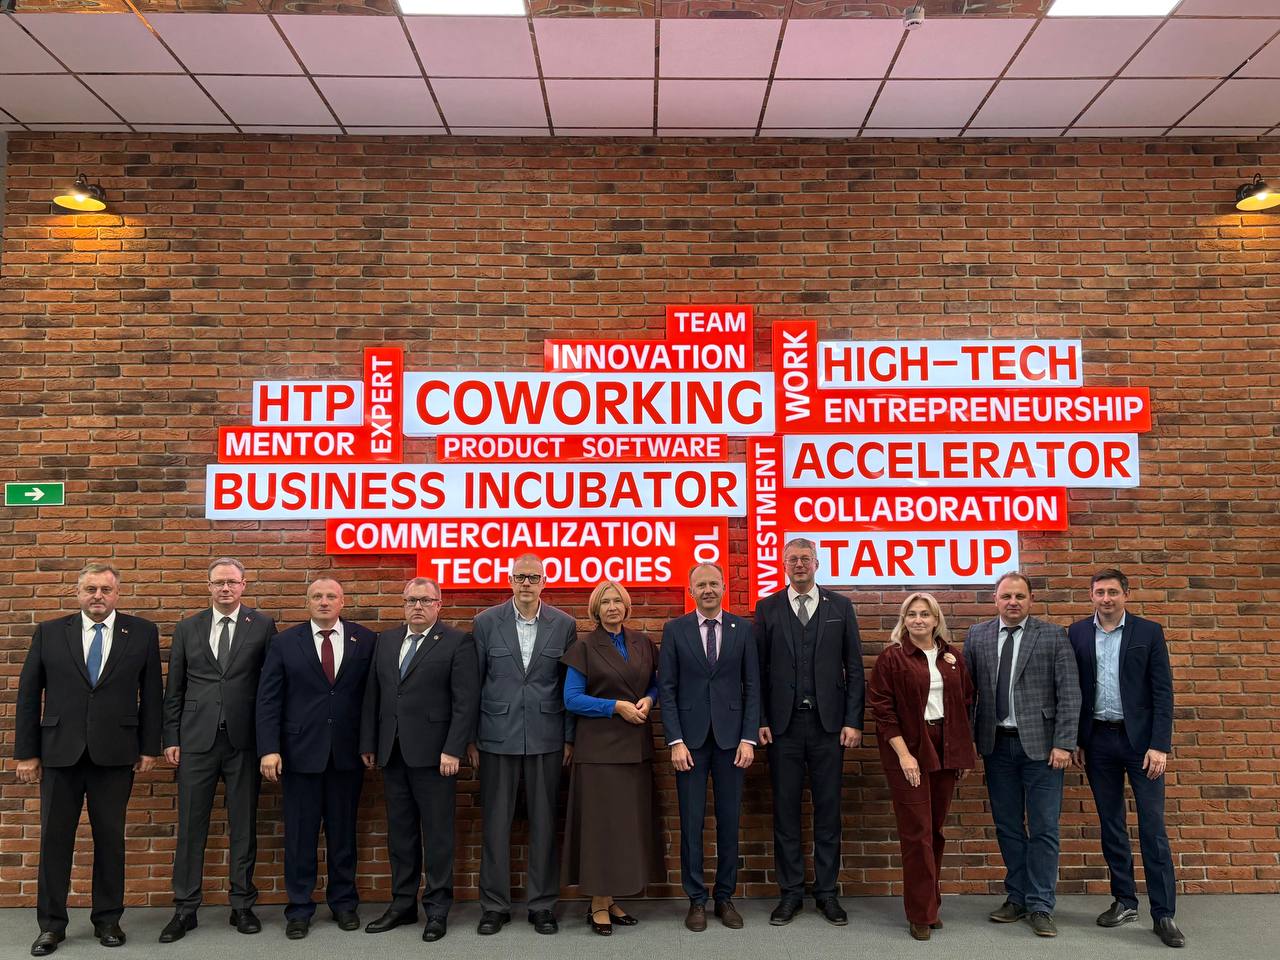
29 сентября на площадке Парка высоких технологий состоялось очередное заседание Комиссии по информатизации общественного объединения «Белорусский республиканский союз юристов».

Заседание традиционно открыл Председатель комиссии – заместитель Председателя Союза юристов, директор Национального центра защиты персональных данных Республики Беларусь Андрей Гаев. В своём вступительном слове он акцентировал внимание на возрастающей значимости цифровых технологий в юридической сфере, а также на необходимости формирования эффективного правового регулирования инновационных ресурсов, применяемых в современных условиях.

В ходе мероприятия участникам была представлена развёрнутая презентация, посвящённая деятельности Парка высоких технологий. Члены комиссии изучили текущие результаты работы Парка, в том числе достижения в сфере разработки программного обеспечения, расширения продуктовых моделей бизнеса, а также перспективные инновационные направления. Особое внимание было уделено правовым и практическим аспектам внедрения новых технологий.

В рамках деловой повестки состоялось обсуждение ключевых вопросов, связанных с формированием единого информационно‑правового пространства государства, повышением уровня информационной культуры профессионального сообщества, а также определением дальнейших мер по цифровизации взаимодействия правового сектора и предпринимательской индустрии Республики Беларусь.

Защита данных и цифровые инструменты: в Лиде прошёл митап СберПрактик для бизнеса

В Лиде состоялась очередная встреча в рамках проекта СберПрактик – митап Сбер Банка для предпринимателей и представителей бизнеса. Мероприятие объединило руководителей и владельцев компаний малого и среднего бизнеса, чтобы дать им прикладные инструменты для более эффективного управления финансами, командой и цифровыми решениями.

Деловая программа была построена вокруг тем, критически важных для устойчивости современного бизнеса. Эксперты рассказали о налоговых аспектах безопасного использования корпоративных карт, современных платёжных решениях, основах финансового анализа предприятия, а также о возможностях искусственного интеллекта для повышения личной продуктивности сотрудников.

Особое внимание на встрече уделили защите персональных данных. Практическую часть провела Ольга Шибко, заместитель начальника управления образования и коммуникации Национального центра защиты персональных данных. Участники узнали о базовых правилах безопасности персональных данных клиентов и сотрудников, а также об обязательных мерах, которые должны быть реализованы в каждой компании. В ходе сессии разобрали практические кейсы белорусских операторов и детально разобрали самые распространённые заблуждения о работе с персональными данными.

Среди мифов, которые были развенчаны на встрече:

    «Закон о защите персональных данных можно не соблюдать». На практике закон обязателен для всех – от самозанятых до крупных компаний. Нарушение требований грозит ответственностью, блокировкой ресурсов, финансовыми и репутационными потерями.

    «Персональные данные — это только данные клиентов». К персональным данным относятся также сведения о сотрудниках, соискателях, партнёрах и даже онлайн-идентификаторы – всё, что позволяет идентифицировать человека.

    «Если данные в открытом доступе – можно использовать». Использование таких данных без правового основания недопустимо.

    «Согласие – всегда нужно». Согласие – не единственное законное основание для обработки данных.

«Обработка – это только сбор». Обработка включает в себя хранение, передачу, распространение, удаление и другие действия с данными.

    «Можно передавать данные партнёрам без согласия человека». Передача возможна только при наличии законного основания.

    «Достаточно антивируса для защиты». Для полноценной защиты персональных данных необходимы комплексные меры безопасности, а не только антивирусное ПО.

Проект «СберПрактик» регулярно проходит в разных регионах Беларуси и объединяет предпринимателей вокруг актуальных прикладных тем — от финансов и налогов до цифровых технологий и искусственного интеллекта. Следующая встреча проекта запланирована на октябрь и пройдёт в Барановичах.

Департаменту контроля качества образования Министерства образования – 25 лет

Национальный центр защиты персональных данных поздравил коллектив  Департамента контроля качества образования Министерства образования Республики Беларусь с 25-летием.

В поздравлении отмечено, что данное структурное подразделение министерства – во многом сегодня интеллектуальный ориентир для всей системы образования страны.

”Особо отмечаем наше успешное сотрудничество в сфере продвижения  тематики защиты персональных данных в системе образования. Совместная работа помогает формировать у образовательных организаций понимание ответственности при работе с персональными данными, выстраивать прозрачные и безопасные процессы обработки информации, а также повышать правовую грамотность участников образовательного процесса, – подчеркнул директор  Национального центра защиты персональных данных Андрей Гаев.

За четверть века Департамент заложил надёжный фундамент для поддержания высокого качества образования на всей территории республики. Обеспечивая стабильность и последовательное развитие образовательных стандартов, проводя государственную аккредитацию учреждений и непрерывно совершенствуя систему контроля, подразделение внесло весомый вклад в формирование устойчивой образовательной среды.

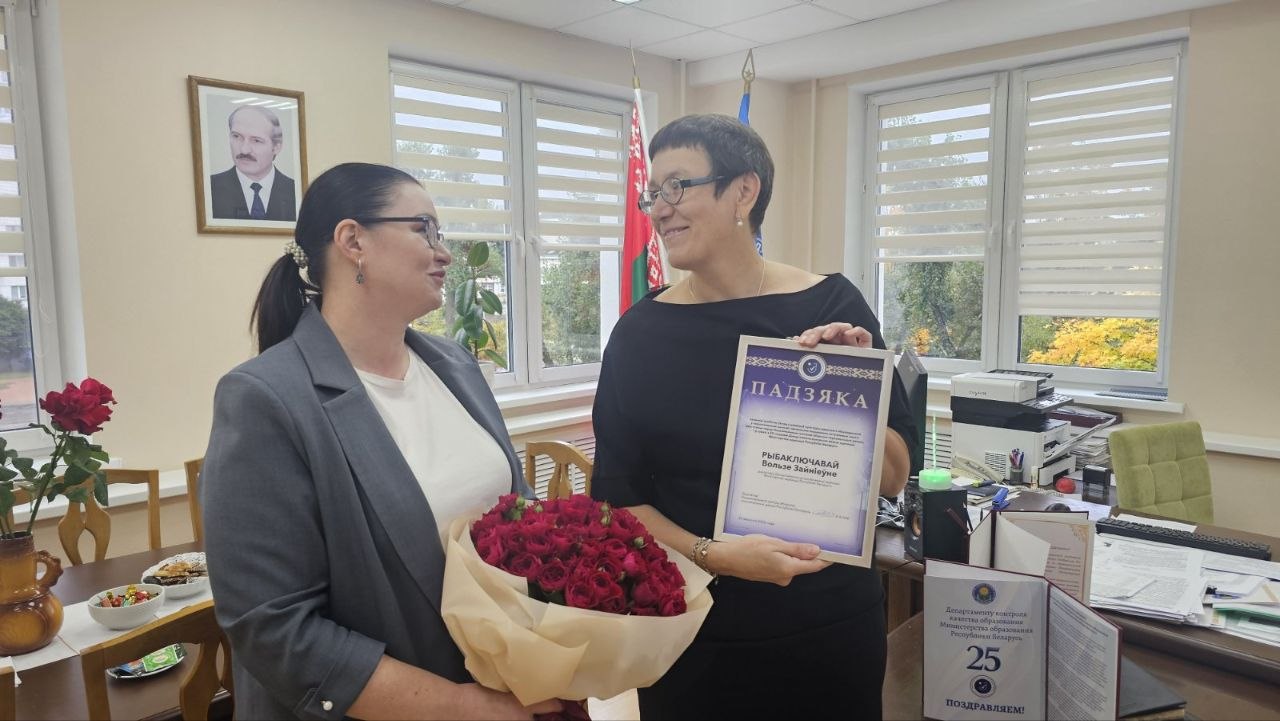
Также благодарность директора Национального центра защиты персональных данных объявлена Рыбаключевой  Ольге Зайниевне за большой личный вклад в развитие культуры ответственного обращения с персональными данными, успешное решение актуальных задач, стоящих перед Национальным центром защиты персональных данных, и в связи с 25-летием Департамента контроля качества образования Министерства образования Республики Беларусь.

Правовые механизмы защиты персональных данных и новации законодательства обсудили на семинаре по кибербезопасности

В рамках проекта ”Технологии защиты информации и информационная безопасность организаций“ (IT-Security) Комитет по информационной безопасности Научно-технологической ассоциации ”Инфопарк“ организовал 2-дневный семинар ”Перспективы и направления развития кибербезопасности: практика и кейсы“ (CyberSecurity Education).

”CyberSecurity Education“ – это проект, нацеленный на развитие направления информационной и кибербезопасности в Республике Беларусь. Мероприятие представляет собой площадку для встречи представителей организаций финансово-кредитного, промышленного сектора, представителей ИТ-компаний, органов государственного управления и регулятора в сфере безопасности.
О правовых механизмах защиты персональных данных в условиях технологического развития рассказала участникам семинара Ирина Пырко, начальник управления методологии защиты персональных данных Центра.

Спикер отметила, что Закон № 99-З закрепил базовые требования к обработке персональных данных – законность, справедливость, прозрачность, ограничение цели, ограничение хранения, достоверность, – а также обязательный комплекс правовых, организационных и технических мер защиты. Соблюдение этих положений минимизирует риски незаконной обработки и утечек, в том числе в цифровом пространстве.

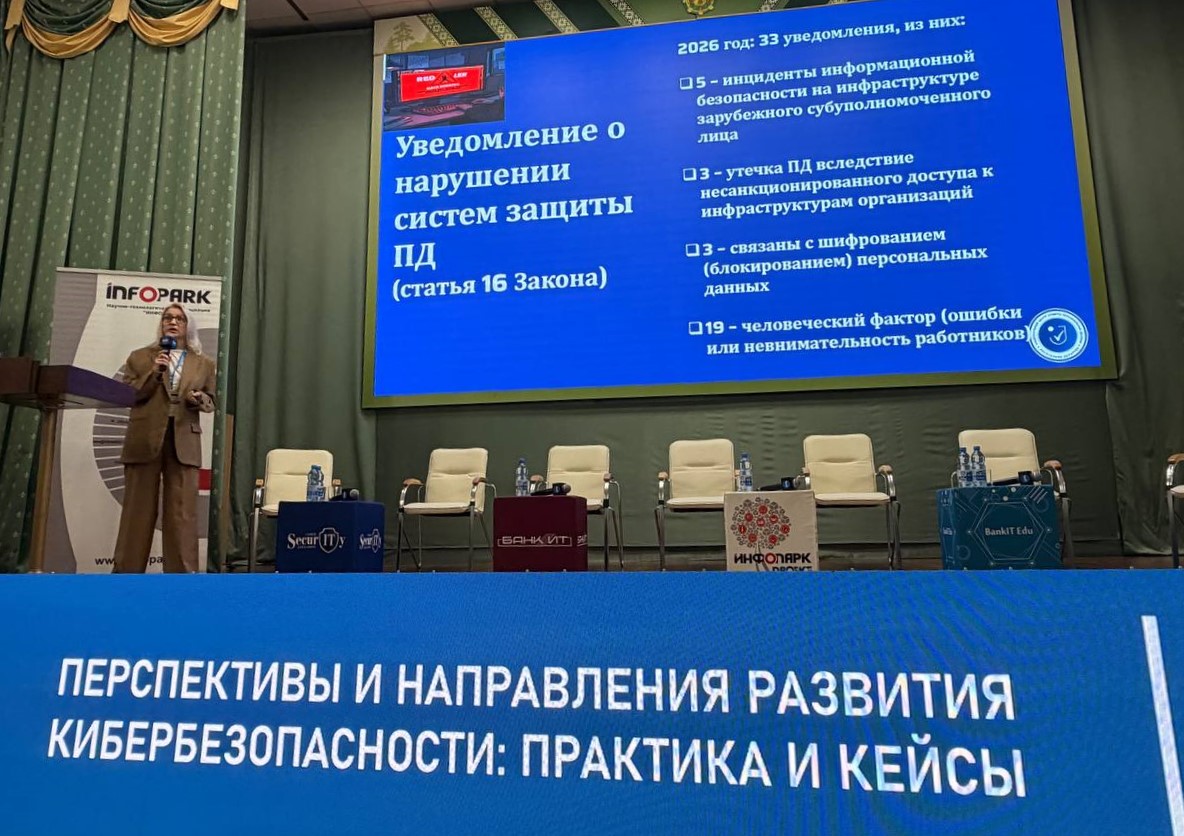
Ирина Пырко подчеркнула, что человеческий фактор – часто ключевая причина инцидентов. Из 33 уведомлений о нарушениях систем защиты, рассмотренных Центром за 2026 год, 19 произошли не из-за технических сбоев, а вследствие ошибок и невнимательности сотрудников. Ещё 5 инцидентов связаны с инфраструктурой зарубежного субуполномоченного лица. Вывод: техническая защита неэффективна без повышения цифровой грамотности работников – требуется регулярное обучение и актуализация внутренних инструкций на всех этапах обработки данных.

Также в своем выступлении эксперт отдельно остановилась на обзоре планируемых изменений в законодательстве о персональных данных.

Планируется уточнение регулирования между операторами, уполномоченными и субуполномоченными лицами (изменения в статью 7 Закона № 99-З). Сейчас полномочия оператора по контролю и обязанности уполномоченного лица по содействию нормативно не закреплены, хотя оператор несёт ответственность перед субъектом за действия уполномоченного лица. Новации должны устранить этот пробел и уточнить требования к мерам защиты, включая техническую и криптографическую защиту в порядке, установленном ОАЦ при Президенте Республики Беларусь.

Вводится регулирование совместной обработки персональных данных (сооператорства) – дополнение Закона № 99-З статьей 71. До сих пор отношения сооператоров не урегулированы, что вызывает у операторов обоснованные опасения по вопросам формы договора, распределения ответственности и реализации прав субъектов. Новая норма определит условия договора между сооператорами, особенности обработки по согласию, порядок прекращения обработки и ответственность за несоблюдение законодательства.

Запрещается принятие юридически значимых решений исключительно на основе автоматизированной обработки. Исключения – согласие субъекта или прямо предусмотренные законом случаи. Оператор обязан проинформировать субъекта до начала такой обработки и предоставить возможность заявить возражение против принятого решения.

– Это особенно актуально в условиях распространения алгоритмов и ИИ, которые могут допускать ошибки, – подчеркнула Ирина Пырко.

В Центре прошёл Единый день информирования, посвящённый Дню народного единства

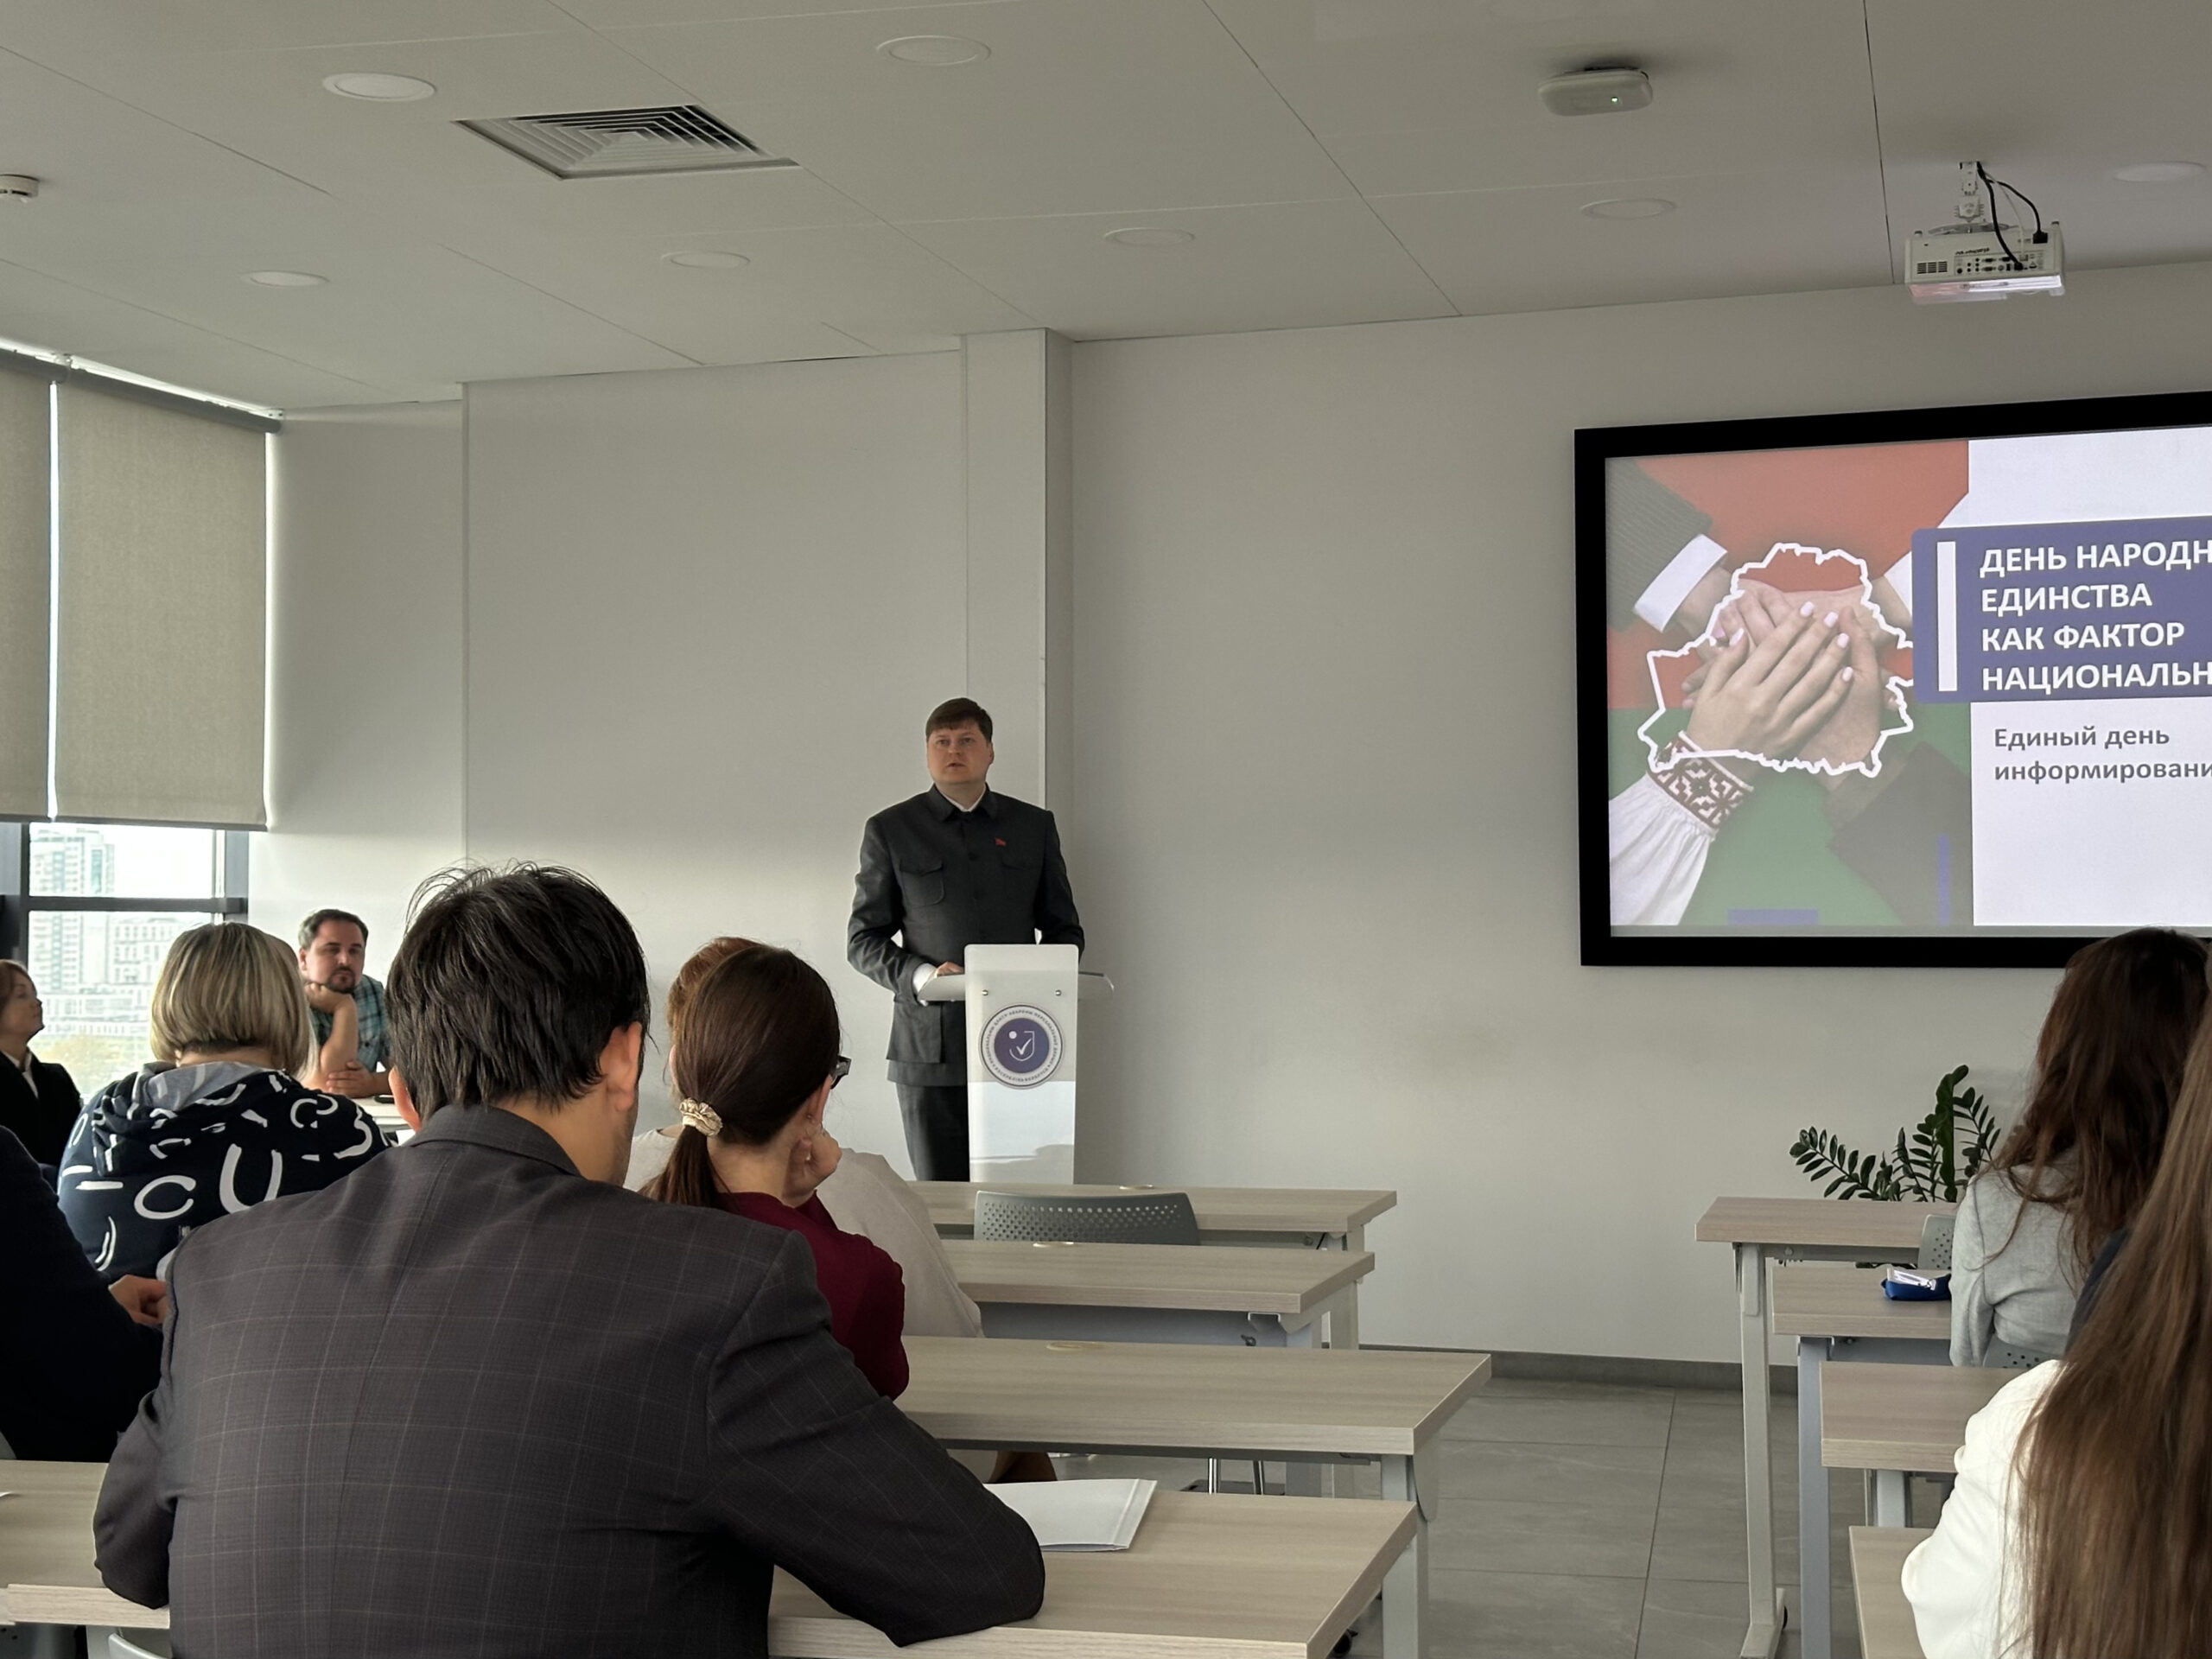
10 сентября в Национальном центре защиты персональных данных состоялся Единый день информирования. Центральной темой мероприятия стало обсуждение Дня народного единства как фактора национальной гордости и основы сохранения национального самосознания белорусского народа.

В качестве ключевых спикеров выступили:

Воронова Наталья Владимировна – председатель Минской городской организации РОО «Белая Русь», член Республиканского Совета РОО «Белая Русь», депутат Минского городского Совета депутатов, делегат Всебелорусского народного собрания;

Петровский Пётр Сергеевич – секретарь по идеологии Центрального комитета Коммунистической партии Беларуси, научный сотрудник Института философии Национальной академии наук Беларуси.

Участники мероприятия отметили, что 17 сентября – особая дата в истории Республики Беларусь. Праздник символизирует восстановление исторической справедливости и несёт в себе значимые смыслы, актуальные для всего белорусского народа. День народного единства рассматривается как важный элемент сохранения национальной идентичности, человечности и уникального образа страны. Инициатива об учреждении Дня народного единства была озвучена в феврале 2021 года на VI Всебелорусском народном собрании. В соответствии с Указом Главы государства праздник был официально включён в календарь государственных дат.

В ходе Единого дня информирования спикеры акцентировали внимание на значении Дня народного единства для современного белорусского общества. Были рассмотрены достижения Республики Беларусь в ключевых сферах – экономике, производстве, социальной политике, а также в области мирного использования атомной энергии. Отдельное внимание было уделено вопросам сплочённости общества и роли каждого гражданина в обеспечении суверенитета и устойчивого развития страны.

Цифровая безопасность: в Витебске СМИ и молодёжь учились защищать персональные данные

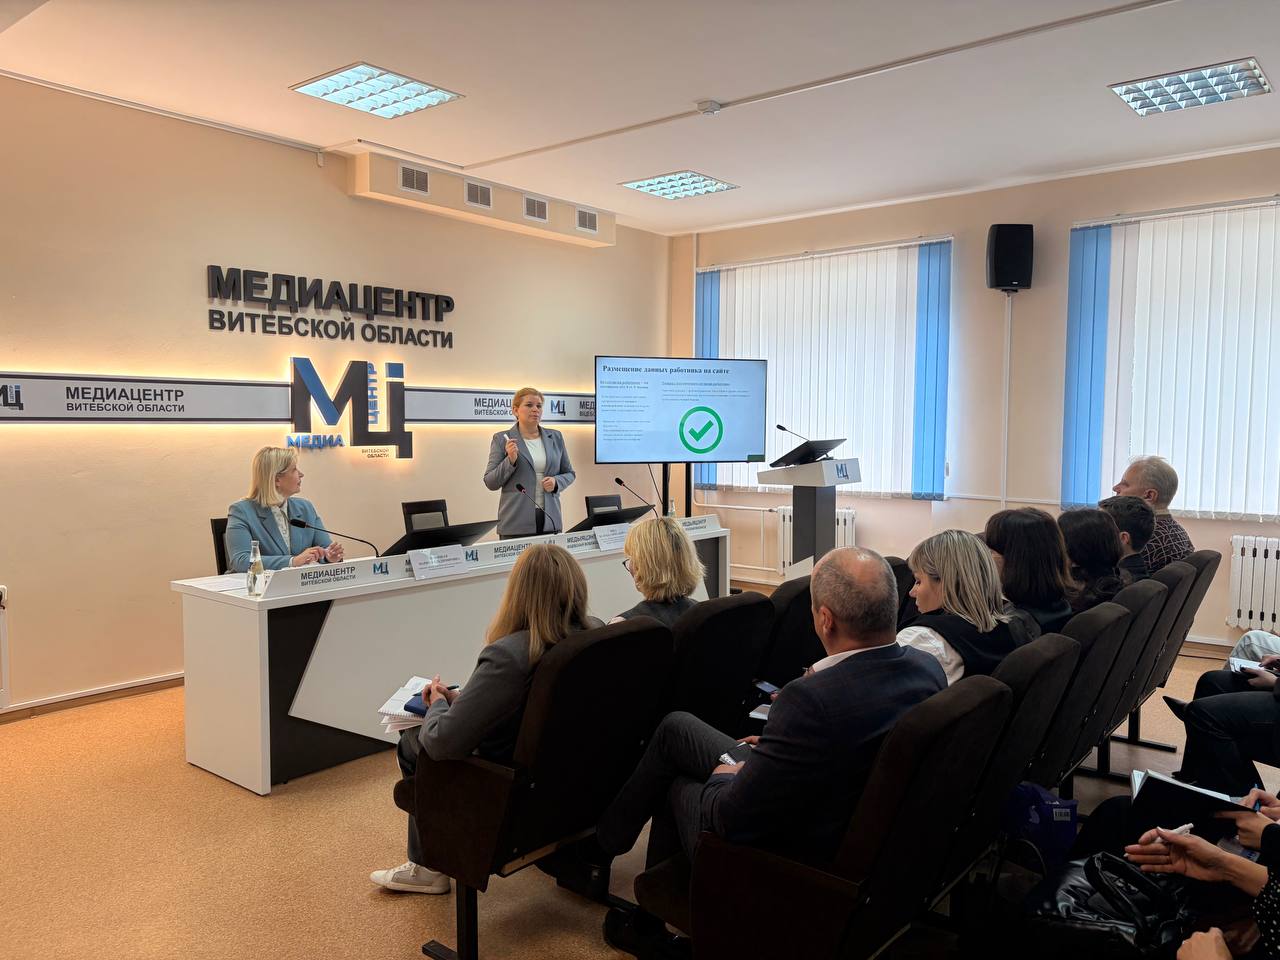
8 сентября в Медиацентре Витебской области состоялась экспертная встреча с представителями  региональных средств массовой информации, в ходе которой обсудили  актуальные вопросы обработки персональных данных в профессиональной деятельности журналистов, СМИ, организаций, осуществляющих издательскую деятельность и разобрали практические кейсы,  проблемные вопросы.

В качестве спикера выступила заместитель начальника управления методологии защиты персональных данных Национального центра защиты персональных данных Надежда Швед.

Ключевые тезисы экспертной встречи:

СМИ обрабатывают персональные данные авторов, героев сюжетов и публикаций, поэтому являются операторами ПД и обязаны соблюдать Закон ”О защите персональных данных“.

Деятельность СМИ строится на балансе права на защиту частной жизни и ПД и права на свободу журналистской деятельности (поиск и распространение информации) по Закону ”О средствах массовой информации“.

Когда согласие не требуется (Закон о защите персональных данных):

  • Защита общественного интереса: Для законной профессиональной деятельности журналиста/СМИ, направленной на защиту общественного интереса (угрозы нацбезопасности, общественному порядку, здоровью и среде; информация о выполнении обязанностей госдолжностными лицами и общественными деятелями, за исключениями процессуального закона).
  • Ранее распространенные ПД: Допускается обработка ранее распространённых данных до момента требования об остановке и удалении, при отсутствии иных оснований; пример — данные с официальных сайтов госорганов и организаций.
  • Договорные отношения: Получение ПД оператором по договору с субъектом ПД для выполнения его условий (не для специальных ПД).
  • Выполнение обязанностей: Когда обработка необходима для выполнения обязанностей/полномочий, предусмотренных законодательством.

СМИ вправе собирать, получать, передавать и распространять информацию любыми способами, включая обработку собственных и заимствованных материалов; аналогичные полномочия у журналиста при профдеятельности.

Случаи, когда согласие обязательно (Закон о СМИ):

  • Частная жизнь: Распространение сведений о частной жизни физлица.
  • Запись и съемка: Проведение аудио-, видео-, кино- и фотосъемки, кроме мест, открытых для массового посещения, и массовых мероприятий.
  • Несовершеннолетние пострадавшие: Размещение информации о несовершеннолетнем, пострадавшем от противоправных действий.
  • Источник информации: Раскрытие данных о лице-источнике сведений.

Также в этот  день в Витебском филиале учреждения образования ”Белорусская государственная академия связи“ прошла встреча со студентами и преподавателями. Ключевой темой мероприятия стали вопросы соблюдения законодательства о персональных данных.

С лекцией перед участниками выступила Ольга Шибко, заместитель начальника управления образования и коммуникации Центра. Она рассказала о базовых правилах информационной безопасности, основах цифровой грамотности, а также о том, как правильно обращаться с личными данными в интернете.

Особый интерес у студентов вызвал интерактивный квиз. В игровой форме ребята отвечали на вопросы, учились защищать собственную персональную информацию и уважительно относиться к личным данным других людей.

В Центре подчёркивают важность просветительской работы с молодёжью. Для этой аудитории специалисты разрабатывают адаптированные материалы, которые помогают разобраться в вопросах защиты персональных данных и научиться безопасно пользоваться цифровыми сервисами.

Усиление общественной безопасности: в Директиве №1 – обновлённые подходы

Главой государства подписан Указ №305, которым актуализированы положения Директивы Президента Республики Беларусь от 11 марта 2004 года №1 ”О мерах по укреплению общественной безопасности и дисциплины“.

В новой редакции Директивы с учетом современных рисков и вызовов усовершенствованы подходы к укреплению общественной безопасности, предложены новые механизмы ее поддержания, в том числе в виртуальной среде.

Указом регламентированы приоритетные направления деятельности государственных органов в интересах создания дополнительных условий для повышения культуры безопасности жизнедеятельности населения, формирования необходимых навыков социально ответственного поведения граждан и благоприятной социальной среды, а также для гармоничного развития личности.

В числе приоритетных направлений – сфера обеспечения информационной безопасности. Здесь акценты на повышении цифровой грамотности населения, профилактике и пресечении различных видов правонарушений, совершаемых с помощью ИКТ, защите информации, обрабатываемой в информационных системах и ресурсах.  

Руководителям госорганов и иных организаций при поддержке СМИ необходимо на постоянной основе проводить информационно-разъяснительную и просветительскую работу, включая вопросы цифровой гигиены, защиты персональных данных.