Итоги пятилетия: ключевые результаты деятельности Национального центра защиты персональных данных

15 ноября исполняется 5 лет со дня вступления в силу Закона о защите персональных данных и начала работы Национального центра защиты персональных данных Республики Беларусь. За это время в стране выстроена комплексная система безопасности, воспринятая  как гражданами, так и бизнесом.

Ключевые результаты пятилетней работы:

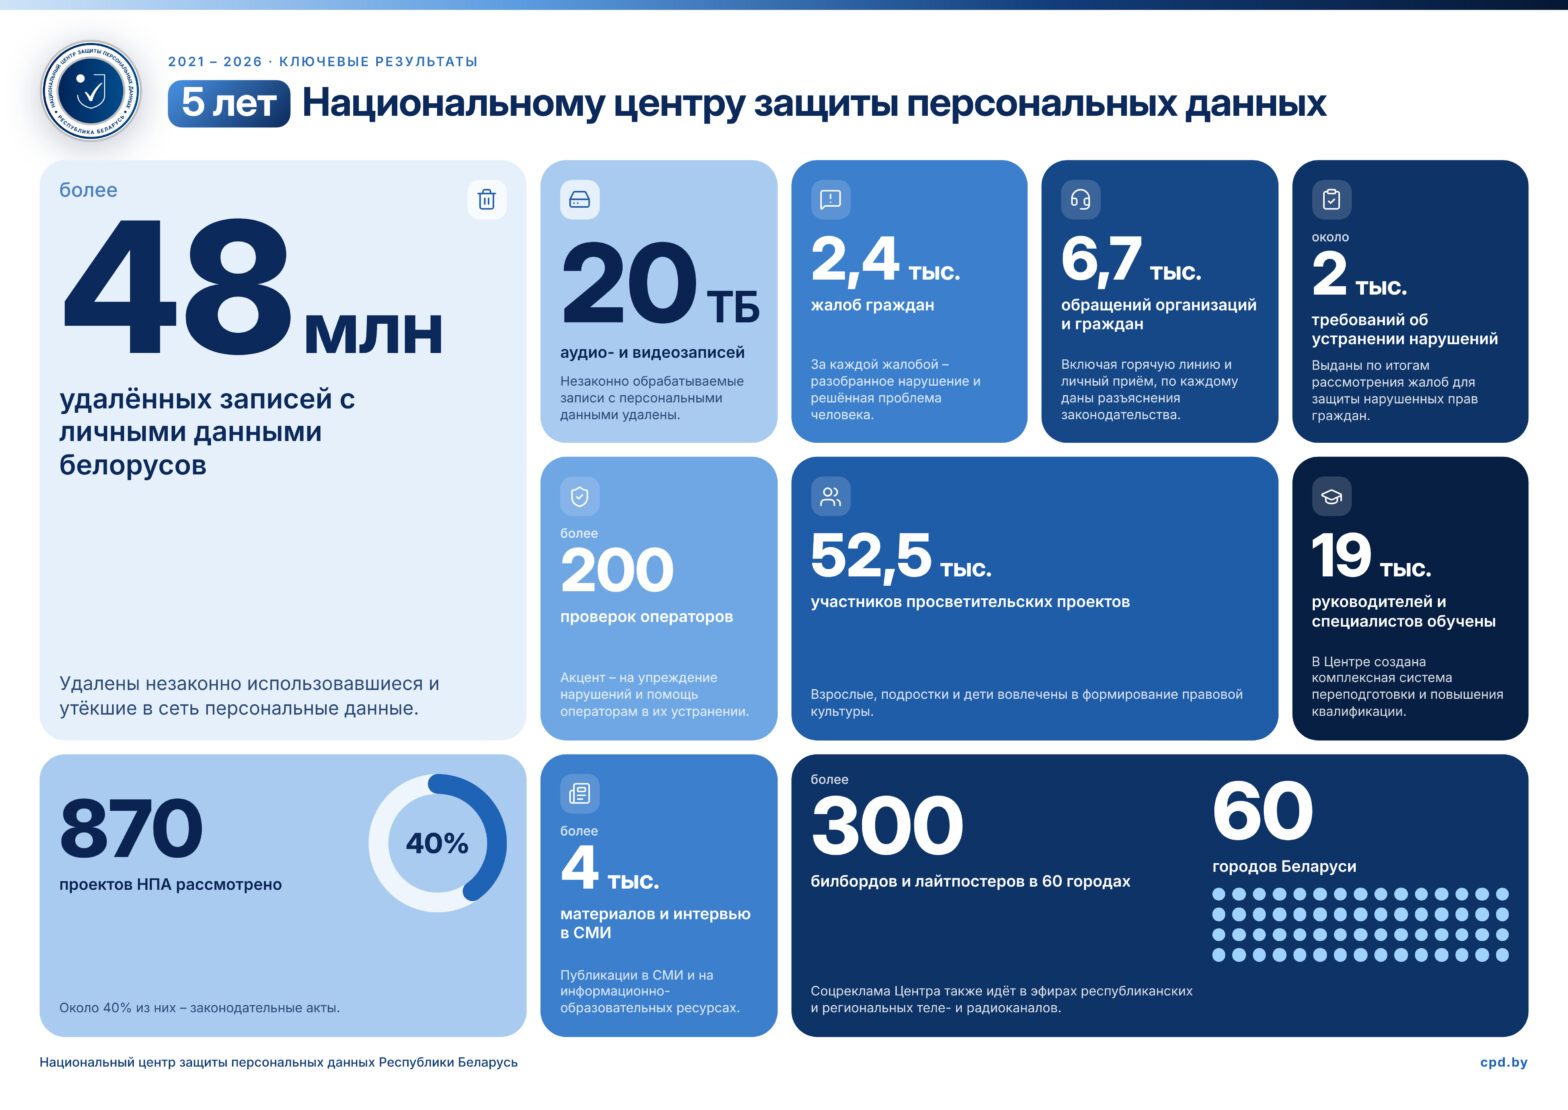
48 млн +  удаленных записей с незаконно использовавшимися личными данными белорусов, а также утекшими в сеть.

20 ТБ незаконно обрабатываемых аудио- и видеозаписей с персональными данными изъято из оборота.

2,4 тыс. жалоб граждан на нарушения обработаны, конкретные конфликты решены.

52,5 тыс. человек приняли участие в просветительских проектах Центра.

6,7 тыс. обращений рассмотрено (в том числе поступивших на горячую линию и в ходе личного приема),  как результат – даны разъяснения о применении законодательства о персональных данных.

870 рассмотренных проектов нормативных правовых актов, из них около 40% – законодательные акты.

19 тыс. руководителей и специалистов прошли обучение, создана комплексная система обучения (переподготовки и повышения квалификации) по вопросам защиты персональных данных.

200 + проверок проведено у белорусских операторов.
2 тыс. требований  об устранении нарушений при рассмотрении жалоб направлено операторам.

4 тыс. +  материалов и интервью размещено в СМИ в рамках разъяснения законодательства о персональных данных и  правового просвещения.

Директор Национального центра защиты персональных данных Республики Беларусь Андрей Гаев отметил:  «Законодательство о персональных данных это не норма на бумаге. Оно воспринято обществом и экономикой. По данным соцопроса 2026 года, около 80 % граждан осознают необходимость защиты своей информации, а 60 % не готовы обменивать личные данные на скидки. Для бизнеса соблюдение закона стало конкурентным преимуществом, защищающим от репутационных и финансовых потерь».

Поздравляя участников торжественного мероприятия по случаю  пятилетия вступления в силу Закона о защите персональных данных и Национального центра защиты персональных данных Республики Беларусь, Андрей Гаев подчеркнул: «Персональные данные – это цифровая ДНК каждого из нас. Защитить этот код в одиночку невозможно. Только когда государство выстраивает надежный фундамент закона, организации возводят прочные стены безопасности, а граждане закрывают цифровую дверь на замок осознанности, наш общий информационный дом становится настоящей крепостью. Берегите свои персональные данные, свой цифровой суверенитет!».

Защита персональных данных в Беларуси: новые вызовы и планы развития

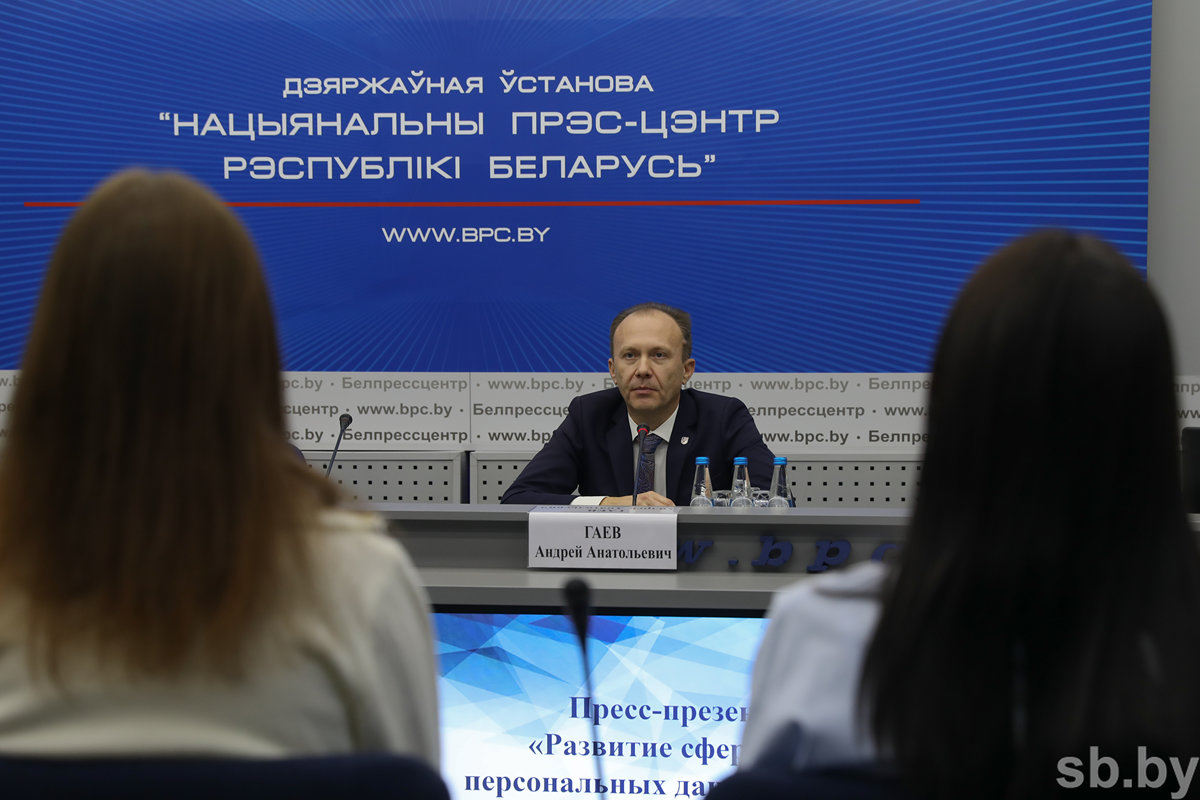
В Беларуси сформировалась устойчивая практика применения законодательства о защите персональных данных, при этом перед государством, организациями и гражданами возникают новые вызовы, связанные в том числе с развитием искусственного интеллекта и цифровых технологий. Как с ними справляются и какие шаги принимаются в этой связи, обсуждалось на пресс-конференции «Развитие сферы защиты персональных данных в Беларуси: 5 лет практики, правоприменения и новых стандартов безопасности».

В пресс-конференции приняли участие директор Национального центра защиты персональных данных Андрей Гаев и председатель отделения специалистов по защите персональных данных при общественном объединении «Белорусский республиканский союз юристов», член Консультативного совета при Национальном центре защиты персональных данных Кирилл Лаптев.

Пять лет работы: от новых норм к устойчивой практике

Национальный центр защиты персональных данных начал действовать 15 ноября 2021 года. Он был создан для обеспечения применения закона о защите персональных данных и формирования единой практики в этой сфере. Как отметил Андрей Гаев, специальные нормативные акты и уполномоченные структуры по защите персональных данных действуют более чем в 150 государствах. Это закономерно: цифровизация затрагивает практически все сферы жизни, а информация о человеке становится важным ресурсом, требующим ответственного обращения. «Защита персональных данных — фундаментальный элемент безопасности и человека, и общества, и государства», — подчеркнул директор центра.

Актуальность этой работы подтверждает и ситуация с киберпреступностью. Каждое третье преступление в Беларуси имеет кибернаправленность. По данным профильных органов, в текущем году количество правонарушений и преступлений в этой сфере увеличилось еще на 10% на фоне общего снижения преступности. Различными способами у граждан похитили более 28 млн рублей. По словам Андрея Гаева, задача государства и организаций — обеспечить баланс между внедрением современных технологий и защитой прав граждан. Для бизнеса соблюдение требований законодательства важно не только с точки зрения правовых обязательств, но и для сохранения доверия клиентов и деловой репутации.

Искусственный интеллект: как пользоваться технологиями без риска

Одним из новых вызовов для сферы защиты персональных данных стало активное внедрение искусственного интеллекта. Такие инструменты помогают автоматизировать процессы, анализировать информацию и готовить материалы, однако их использование требует соблюдения законодательства. В Национальном центре также применяют нейросети — в частности, для подготовки презентаций, информационных материалов и аналитической работы. При этом полученные результаты обязательно проверяют и обрабатывают специалисты. Половина работников центра прошла обучение по вопросам искусственного интеллекта и нейросетей. «Решения по ключевым для человека вопросам должен принимать человек», — обратил внимание Андрей Гаев. Речь идет прежде всего о юридически значимых решениях, которые затрагивают права и законные интересы граждан.

Кирилл Лаптев отметил, что в организациях можно выделить несколько основных направлений работы с рисками при использовании ИИ. Первое — разработка локальных правовых актов, определяющих, какие системы разрешено применять и какие сведения допустимо в них загружать. Второе — проверка решений, предоставляемых внешними разработчиками и провайдерами: организациям необходимо понимать, на каких данных обучены системы и насколько законно эти данные были получены и обработаны. Третье — защита информации от неправомерного использования сторонними пользователями, в том числе от передачи данных сервисам для обучения моделей без надлежащих оснований.

Для снижения рисков применяют организационные, правовые и технические меры. В отдельных случаях организации могут использовать локальные модели или решения с открытым исходным кодом, размещенные в собственной инфраструктуре. При этом использование искусственного интеллекта не отменяет требований законодательства о персональных данных. Действует принцип технологического нейтралитета: требования закона распространяются на обработку информации независимо от того, какие технологии для этого применяются. Важно учитывать условия пользовательских соглашений, договорные обязательства и вопросы трансграничной передачи данных.

Национальный центр не требует от организаций разрабатывать отдельные регламенты по использованию ИИ, если такие технологии не применяются. Если же организация использует искусственный интеллект, специалисты центра при проверках оценивают, насколько правильно и безопасно организована эта работа.

Где хранятся данные белорусов?

Вопрос хранения персональных данных тесно связан с темой цифрового суверенитета и трансграничной передачи информации. Государственные информационные ресурсы, в которых аккумулируются данные, находятся на территории Беларуси. Коммерческие организации могут хранить информацию как в стране, так и за ее пределами, если соблюдают требования законодательства.

Граждане вправе знакомиться с политикой обработки персональных данных организаций, обращаться к операторам за разъяснениями и получать информацию, кому предоставлялись их персональные данные. Один раз в год такую информацию можно запросить бесплатно.

Трансграничная передача персональных данных сама по себе не запрещена, однако должна вестись с соблюдением предусмотренных законом условий. Поэтому при использовании зарубежных цифровых сервисов важно оценивать не только технические возможности, но и правовые основания обработки информации.

Человек должен сохранять контроль над решениями алгоритмов

Отдельное внимание участники пресс-мероприятия уделили автоматизированному принятию решений. Например, алгоритмы могут использоваться при рассмотрении заявок на кредит или отборе кандидатов на работу. В таких случаях принципиально важно, чтобы человек мог оспорить результат автоматизированной обработки и обратиться к специалисту, который рассмотрит ситуацию. Если банк отказал в выдаче кредита на основании автоматического решения, у клиента должна быть возможность обратиться к сотруднику банка и попросить пересмотреть отказ.

Таким образом, автоматизация не должна лишать граждан возможности получить объяснение и добиться пересмотра решения, которое затрагивает их права и интересы.

Обращений стало больше, инциденты требуют внимания

За пять лет граждане стали активнее пользоваться механизмами защиты своих персональных данных. Если в 2022 году в Национальный центр поступило около 100 жалоб за год, то в текущем году их количество превысило 1 тыс. По сравнению с прошлым годом число обращений выросло более чем в 2,2 раза. Тематика жалоб также меняется. Граждане обращаются по вопросам видеонаблюдения со стороны соседей, размещения личной информации в интернете, обработки данных организациями и работодателями. Если раньше около 40% обращений касались торговли и сферы услуг, то сейчас увеличивается доля жалоб, связанных с бытовыми и личными ситуациями.

Отдельное направление работы центра — реагирование на инциденты информационной безопасности, связанные с персональными данными. За пять лет поступило около 150 уведомлений о таких случаях, из них около 50 — в текущем году. По словам Андрея Гаева, многие инциденты связаны не с техническими взломами, а с действиями конкретных работников. Среди причин — использование несертифицированного программного обеспечения вместо предусмотренного, удаленная работа через незащищенные каналы связи, применение личных компьютеров, зараженных вредоносными программами, недостаточная техническая защита, утрата или удаление информации.

Встречаются случаи, когда сотрудники загружают массивы персональных данных в публичные сервисы искусственного интеллекта, в том числе ChatGPT и Gemini. Это может создавать риски неправомерного распространения или дальнейшего использования информации. Вместе с тем не каждое сообщение о якобы произошедшей утечке подтверждается. Иногда в интернете публикуют скомпилированные сведения из старых утечек, обработанные с помощью искусственного интеллекта, либо заведомо недостоверную информацию. Каждый такой случай центр изучает совместно с правоохранительными органами.

Обучение и профессиональное сообщество

Важная часть работы по защите персональных данных — повышение правовой и цифровой грамотности. За пять лет обучение в Национальном центре прошли более 20 тыс. человек, свыше 50 тыс. приняли участие в профилактических и просветительских мероприятиях. Организуются курсы повышения квалификации, программы переподготовки, в том числе на базе Института информационных технологий БГУИР.

Развивается и профессиональное сообщество специалистов по защите персональных данных. Отделение при Белорусском республиканском союзе юристов создано по инициативе представителей разных отраслей. В декабре 2026 года оно отметит первый год работы.

Интерес к деятельности отделения растет: на одно из мероприятий за первые сутки зарегистрировались более 200 человек. В текущем году к отделению присоединились около 40 специалистов. При этом участвовать в его работе могут и другие представители юридического сообщества, уже состоящие в Белорусском республиканском союзе юристов.

Как белорусы и организации оценивают важность защиты данных

Социологические исследования показывают, что тема защиты персональных данных воспринимается обществом как значимая. Более 90% граждан считают ее важной. Около 80% опрошенных отмечают, что персональные данные необходимо защищать, еще примерно 13% признают важность этой темы, но сомневаются в возможности обеспечить надежную защиту в современном цифровом мире.

Среди юридических лиц более 90% считают законодательство о персональных данных важным. При этом свыше половины организаций рассматривают соблюдение соответствующих требований как конкурентное преимущество. Такие оценки подтверждают, что защита персональных данных постепенно становится не только вопросом соблюдения закона, но и частью корпоративной культуры и ответственного отношения к клиентам и сотрудникам.

Законодательство: без кардинального пересмотра, но с развитием практики

Национальный центр проводил мониторинги применения законодательства в 2024 и 2025 годах, а в 2026 году было организовано социологическое исследование. По итогам этой работы подготовили проект поправок, однако необходимости в кардинальном пересмотре закона не выявили. Поэтому законодательство пока сохранят в действующем виде, сосредоточившись на совершенствовании правоприменительной практики и точечной корректировке отдельных нормативных правовых актов.

В числе вопросов, требующих дополнительной проработки, — использование видеонаблюдения в товариществах собственников и других сферах, аудиозапись, применение искусственного интеллекта, краудсорсинг и организация внутреннего контроля за обработкой персональных данных.

Участники пресс-конференции также обратили внимание на то, что требования закона не должны становиться поводом для отказа от обработки информации в случаях, когда такая обработка необходима и предусмотрена законодательством. Это касается, например, получения организациями сведений о собственниках недвижимости для исполнения возложенных на них обязанностей, а также оформления актов о залитии квартир с указанием виновного лица, если соответствующие сведения предусмотрены формой документа.

Андрей Гаев подчеркнул, что одних штрафов недостаточно для эффективной защиты персональных данных. Важны не только контроль и ответственность за нарушения, но и разъяснительная работа, формирование культуры обращения с информацией. «Если закон прошел уже пятилетний этап, и при поддержке центра сформировался подход к его пониманию, то для нас это скорее начало», — отметил директор центра.

Защита персональных данных предполагает ответственность всех участников процесса: государство формирует правовые условия и контролирует их соблюдение, организации должны уважительно и законно обращаться с информацией о людях, а гражданам важно бережно относиться к собственным данным и персональной информации других людей.

Источник: БелТА
Фото: sb.by
Просвещение как элемент национальной безопасности: итоги семинара для системы Минсвязи

10 ноября заместитель начальника управления образования и коммуникации Национального центра защиты персональных данных Ольга Шибко выступила на республиканском семинаре перед руководителями и ответственными лицами организаций системы Министерства связи и информатизации (около 600 человек). Тема – «Актуальные положения обновленной Директивы № 1: просветительская работа в сфере защиты персональных данных как элемент общественной безопасности».

В новой редакции Директивы информационная безопасность выделена в числе ключевых 11 направлений. По данным Генпрокуратуры и МВД, за 9 месяцев 2026 года в Беларуси зафиксировано свыше 7 тыс. киберпреступлений, а общий ущерб превысил 28 млн BYN. При этом около 11,5 млн BYN граждане перевели мошенникам самостоятельно.

«Просвещение – не вспомогательная мера, а элемент национальной безопасности. Именно поэтому в Директиве № 1 эта работа закреплена как обязательная», – подчеркнула Ольга Шибко.

Для поддержки просветительской работы Центр подготовил готовые материалы для трудовых коллективов: они разбиты на тематические блоки, охватывают защиту персональных данных, работу с информацией и базовые правила цифровой гигиены.

Развитие сферы защиты персональных данных в Беларуси обсудят в Национальном пресс-центре

Приглашаем представителей СМИ на пресс‑презентацию, посвящённую пятилетию развития сферы защиты персональных данных в Республике Беларусь. Мероприятие станет площадкой для подведения итогов накопленной правоприменительной практики, обсуждения достигнутых результатов и рассмотрения новых стандартов и вызовов обеспечения безопасности персональных данных.

В ходе пресс‑конференции эксперты представят ключевые тенденции развития сферы, осветят наиболее значимые кейсы правоприменения, а также обозначат перспективные направления совершенствования нормативной и методологической базы. Отдельное внимание будет уделено взаимодействию регулятора с операторами персональных данных и профессиональным сообществом, а также вопросам повышения правовой грамотности субъектов персональных данных.

Спикеры мероприятия:

  • Гаев Андрей Анатольевич – директор Национального центра защиты персональных данных Республики Беларусь;
  • Лаптев Кирилл Сергеевич – председатель отделения специалистов по защите персональных данных при общественном объединении «Белорусский республиканский союз юристов», член Консультативного совета при Национальном центре защиты персональных данных.

Дата и время: 11 ноября 2026 года, 11:00.

Место проведения: ГУ «Национальный пресс‑центр Республики Беларусь», г. Минск, ул. Октябрьская, 5, ауд. 402.

Формат: очно и онлайн (трансляция будет доступна по ссылке).

Представители СМИ могут направить свои вопросы на электронную почту: vopros@bpc.by

Контакты для аккредитации и дополнительной информации:

  • +375 17 327 22 53,
  • +375 17 327 39 73.

Цифровая гигиена и защита персональных данных как часть национальной безопасности: Центр провёл семинар о реализации положений Директивы № 1

5 ноября Национальный центр защиты персональных данных провел онлайн-семинар ”Актуальные положения обновленной Директивы № 1: просветительская работа в сфере защиты персональных данных как элемент общественной безопасности“. В мероприятии приняло участие порядка 30 госорганов и иных организаций.

Открывая семинар, Сергей Задиран, первый заместитель директора Национального центра защиты персональных данных, напомнил участникам, что в сентябре вступила в силу обновлённая Директива № 1 – документ, который отражает современные вызовы в сфере общественной безопасности.

Теперь безопасность рассматривается не как набор предписаний, а как основа комфортной и стабильной социальной среды: новая формулировка звучит как ”Общественная безопасность – основа благоприятной социальной среды“.

Особое внимание в новой редакции уделено сфере информационной безопасности, она выделена в числе ключевых 11 направлений Директивы. Для ее обеспечения необходимо: повышение цифровой грамотности населения, профилактика и пресечение различных видов правонарушений, совершаемых с использованием информационно-коммуникационных технологий, а также защита информации, обрабатываемой в информационных системах и ресурсах, обеспечение безопасности объектов информационной инфраструктуры.

Сергей Задиран отметил: ”Цифровая среда многократно увеличила риски неправомерного использования персональных данных: они стали ценным активом для бизнеса и целью для злоумышленников. Беларусь следует общемировому тренду – более 150 стран приняли законы и создали регуляторы для защиты прав граждан. Важным шагом для Беларуси стало конституционное закрепление обязательств государства по защите персональных данных в 2022 году. Эта тема получила развитие в стратегических документах, а неправомерные действия с данными признаны одной из основных угроз нацбезопасности.

Актуальность темы также подтверждает криминогенная обстановка: более 90 % случаев мошенничества и 80 % вымогательств в Беларуси переместились в онлайн, каждое третье преступление — кибернаправленности. Беларусь регулярно входит в первую тройку государств СНГ по количеству кибератак, а схемы вроде вишинга и фишинга стали распространёнными угрозами.

Таким образом, защита персональных данных остаётся одним из приоритетов государственной политики Беларуси“ – подытожил спикер.

Ольга Шибко, заместитель начальника управления образования и коммуникации Национального центра защиты персональных данных в ходе семинара поделилась актуальной статистикой:

Правоохранительные органы Беларуси за 9 месяцев 2026 года зафиксировали свыше 7 тыс. киберпреступлений.

По данным Генеральной прокуратуры и МВД Беларуси, общий ущерб от киберпреступлений за 9 месяцев 2026 года превысил 28 миллионов BYN.

Из общей суммы ущерба около 11,5 миллиона BYN граждане перевели на иностранные счета мошенников самостоятельно под влиянием обмана (телефонные звонки, лжеинвестиции).

Спикер отметила: ”Мошенничество, вымогательство, незаконный оборот наркотиков ”ушли в онлайн. Именно поэтому просвещение – не вспомогательная мера, а элемент национальной безопасности.

В Директиве № 1 закреплено обязательное проведение такой работы  – руководителям государственных органов и иных организаций в соответствии с компетенцией с привлечением СМИ на постоянной основе необходимо проводить среди различных целевых групп населения информационно-разъяснительную и просветительскую работу, в том числе по темам цифровой гигиены и правил обращения с персональными данными.

Для реализации этой задачи Национальный центр защиты персональных данных разработал актуальные материалы для просветительской работы в трудовых коллективах.  Ольга Шибко отметила, что при подготовке учтены свежая статистика и распространённые схемы мошенничества с персональными данными. Материалы изложены просто, доступно и схематично: они разбиты на тематические блоки и охватывают вопросы защиты персональных данных и прав граждан, работы с информацией, а также базовых правил цифровой гигиены.

В свете обновлённой Директивы № 1 просветительская работа в сфере защиты персональных данных приобретает статус неотъемлемого элемента национальной и общественной безопасности.  Ключевое значение здесь имеет слаженное межведомственное взаимодействие: участие в семинаре порядка 30 госорганов и организаций отражает консолидацию усилий по формированию единой линии профилактики рисков.

Разработанные Национальным центром защиты персональных данных просветительские материалы – это  практический инструмент такой координации: они обеспечивают единые, понятные и актуальные сообщения для разных целевых групп.

Приоритет – развитие правоприменительной практики в сфере защиты персональных данных

Laptop, glasses and notebok on the desktop on a blurred background, copy space.

Указом Президента Республики Беларусь от 27 октября 2026 г. № 382 ”Об изменении Указа Президента Республики Беларусь“ проект Закона ”Об изменении законов по вопросам защиты персональных данных“ исключен из Плана подготовки проектов законодательных актов на 2026 год, утвержденного Указом Президента Республики Беларусь от 18 ноября 2025 г. № 400.

В качестве одной из задач в сферах конституционного законодательства и законодательства о государственном управлении Концепцией правовой политики Республики Беларусь, утвержденной Указом Президента Республики Беларусь от 28 июня 2023 г. № 196, обозначена задача своевременной актуализации законодательства и совершенствование практики обработки персональных данных.

Пятилетняя практика применения Закона о защите персональных данных и проработка его возможных новаций показала, что действующие нормы остаются актуальными и эффективно выполняют свою задачу. На сегодняшний день в законодательстве  нет положений, требующих срочного пересмотра или кардинальных изменений.

Закреплённые механизмы надёжно обеспечивают защиту прав граждан: они позволяют создавать необходимые условия для защиты личных данных, своевременно принимать превентивные меры, а также способствуют формированию в обществе ответственного отношения к персональным данным как со стороны организаций, так и со стороны самих людей.

Работа в сфере защиты персональных данных продолжается: акцент делается на совершенствовании практики применения закона, его интеграции в бизнес‑процессы и согласовании с отраслевыми нормативными актами.


От мифов к практике: как бизнесу защитить данные клиентов обсудили на «СберПрактике» в Барановичах

В Барановичах прошла деловая встреча «СберПрактик» для представителей делового сообщества. Участники обсудили цифровые инструменты, налоговые вопросы и защиту персональных данных, эксперты представили решения для повседневных задач бизнеса.

Барановичи – крупный промышленный и предпринимательский центр Брестской области, и для местных предприятий важно находить новые возможности, повышать эффективность,  сокращать издержки, но при этом работать в правовом поле.

Отдельное внимание уделили работе с персональными данными.

Ольга Шибко, заместитель начальника управления образования и коммуникации Национального центра защиты персональных данных, в рамках выступления развенчала самые популярные мифы о работе с персональными данными, рассказала о превентивных мерах защиты информации в организации, о наиболее частых нарушениях, выявляемых Центром, разобрала кейсы по жалобам и представила чек-лист по приведению деятельности субъектов малого предпринимательства в соответствие с требованиями Закона ”О защите персональных данных“.

На встрече  также разобрали вопросы защиты персональных данных участников промо-акций и программ лояльности, а также при использовании технологий ИИ.

Защита данных 360°: цикл онлайн‑митапов к 5‑летию Закона о защите персональных данных

В преддверии пятилетней годовщины вступления в силу Закона о защите персональных данных Национальный центр защиты персональных данных инициирует проведение цикла образовательных онлайн‑мероприятий – митапов «Защита данных 360°».

Мероприятия призваны содействовать формированию у представителей организаций устойчивых компетенций в сфере обработки персональных данных и обеспечения информационной безопасности, а также способствовать выработке практических подходов к минимизации рисков в условиях цифровой трансформации и активного внедрения технологий искусственного интеллекта.

Цикл митапов реализуется на безвозмездной основе и ориентирован на представителей бизнес‑сообщества, специалистов по информационной безопасности, юристов, кадровых и маркетинговых подразделений, а также иных заинтересованных лиц, участвующих в процессах обработки персональных данных.

График проведения мероприятий

Встречи состоятся по средам: 21 и 28 октября, 4 и 11 ноября, начало – в 15:00.

Трансляция будет осуществляться посредством сервиса видеоконференций Webme. Количество подключений ограничено (до 100 человек). Ссылка для доступа к трансляции будет размещена в официальных социальных сетях Центра не позднее чем за 15 минут до начала каждого мероприятия.

Особенности формата:

Экспертная основа: в качестве спикеров выступают представители Национального центра защиты персональных данных и эксперты в области информационной безопасности.

Практическая направленность: содержание мероприятий ориентировано на выработку применимых в реальных условиях решений и рекомендаций.

График и темы митапов:

21.10.2026  

  1. БезОпасная коммуникация с клиентами.
    Как собирать, хранить персональные данные, направлять рекламную рассылку, где грань между сервисной рассылкой и рекламой, как быть с мессенджерами, вести аудиозапись разговоров в рамках реализации прав потребителей, где границы пользовательского соглашения.
  2. От карты цифровой инфраструктуры к архитектуре защиты: приоритеты на 3 – 12 месяцев.
    На простой модели устройств, сети, облачных сервисов, веб-ресурсов и данных доклад покажет уязвимые места, включая зависимости от поставщиков, а затем перейдёт к базовому контуру защиты и последовательности мер, которые можно планировать к внедрению в ближайшие 3–12 месяцев.

28.10.2026     

  1. Инвентаризация обработок.
    Как привести процессы компании в соответствие с требованиями законодательства о персональных данных и не потерять голову данные.
  1. Ландшафт безопасности и уязвимостей ИИ.
    Как ИИ меняет ландшафт киберугроз (автоматизация рутинных этапов атаки, новые векторы атак), конкретные риски и уязвимости, связанные с использованием ИИ в бизнесе, уровни их проявления (модели и алгоритмов, интеграции и окружения, данных и процессов)

04.11.2026     

  1. Обработка персональных данных с использованием технологий: правила «игры».
    Автоматизированные решения, связанные с обработкой ПД, при применении таких технологий в трудовых отношениях, финансовых услугах и других бизнес-процессах.
  2. Теневой ИИ в организации.
    Куда уходят данные, когда политика ещё не подписана, а сотрудники уже отправляют сведения в публичные сервисы. Доклад про инвентаризацию этого потока: как увидеть его на прокси и в DLP, как посчитать объём, и почему запретительный приказ работает хуже разрешённого внутреннего контура.

11.11.2026     

  1. Общество наблюдения VS границы приватности.
    Важные нюансы организации видеонаблюдения, личные кабинеты клиентов на сайте и куки файлы. Как обрабатывать ПД, не нарушая права человека.
  2. Безопасность ИИ-агентов: оценка и защита.
    Понятная схема оценки рисков ИИ агентов и набор практических мер защиты, которые можно внедрить в ближайший квартал.


Планируйте обучение работников на 2027 год: соблюдение законодательства – обязанность, а не формальность

composite of padlock symbol on keyboard with magnifying glass

В соответствии с Указом Президента Республики Беларусь от 28 октября 2021 г. № 422 «О мерах по совершенствованию защиты персональных данных», организации обязаны ежегодно до 15 ноября предоставлять Национальному центру защиты персональных данных информацию, необходимую для организации обучения по вопросам защиты персональных данных и информационной безопасности. Это обучение проводится в рамках повышения квалификации руководящих работников и специалистов.

Обучение по защите персональных данных
Согласно подпункту 3.3 пункта 3 Указа № 422, операторы и уполномоченные лица обязаны не реже одного раза в пять лет организовать обучение:

  •     сотрудников, ответственных за внутренний контроль обработки персональных данных (далее DPO);
  •     лиц, непосредственно осуществляющих обработку персональных данных;
  •     категории работников, определённые Оперативно-аналитическим центром при Президенте Республики Беларусь (Приказ ОАЦ № 194 от 12.11.2021).

Повышение квалификации в Центре обязательно для лиц, ответственных за осуществление внутреннего контроля за обработкой персональных данных, выполняющие эти функции:

  • в банках и небанковских кредитно-финансовых организациях;
  • в страховых организациях;
  • у операторов электросвязи (за исключением индивидуальных предпринимателей);
  • в республиканской и территориальных организациях по государственной регистрации
  • недвижимого имущества, прав на него и сделок с ним;
  • в Белорусской нотариальной палате, областных (Минской городской) нотариальных палатах;
  • в риэлтерских организациях;
  • в организациях здравоохранения;
  • в организациях, осуществляющих гостиничное обслуживание;
  • в организациях, осуществляющих туристическую деятельность;
  • в организациях, оказывающих услуги по содействию в трудоустройстве;
  • в организациях, осуществляющих обработку биометрических и (или) генетических персональных данных;
  • в местных исполнительных и распорядительных органах (кроме сельских исполкомов), их структурных подразделениях с правами юридического лица;
  • у операторов (уполномоченных лиц), организующих и (или) осуществляющих обработку персональных данных не менее 10 тыс. физических лиц, за исключением персональных данных работников этих операторов (уполномоченных лиц) в процессе осуществления трудовой (служебной) деятельности

Обучение по информационной безопасности

Собственники информационных систем, а также владельцы критически важных объектов информатизации и организации, осуществляющие лицензируемую деятельность по технической и криптографической защите информации, обязаны не реже одного раза в три года обеспечивать обучение своих сотрудников в Национальном центре защиты персональных данных (подпункт 3.2 пункта 3 Указа № 422).

Что нужно сделать уже сейчас?

Операторам необходимо заблаговременно (до 15 ноября) подать заявки на обучение сотрудников в 2027 году.

В заявке следует указать: количество работников, планируемых к обучению; конкретные даты начала обучения согласно плану-графику.

Заявки принимаются в формате MS Word через СМДО или по электронной почте: obr3@cpd.by

Ознакомиться с учебными программами  и графиком можно в разделе «Повышение квалификации» на сайте Национального центра защиты персональных данных.

Письмо об обучении в Центре в 2027 году

Заявка на обучение

План-график обучения на 2027 год

Безопасность как основа социальной среды: на семинаре в Могилеве обсудили новые подходы и практические меры защиты данных

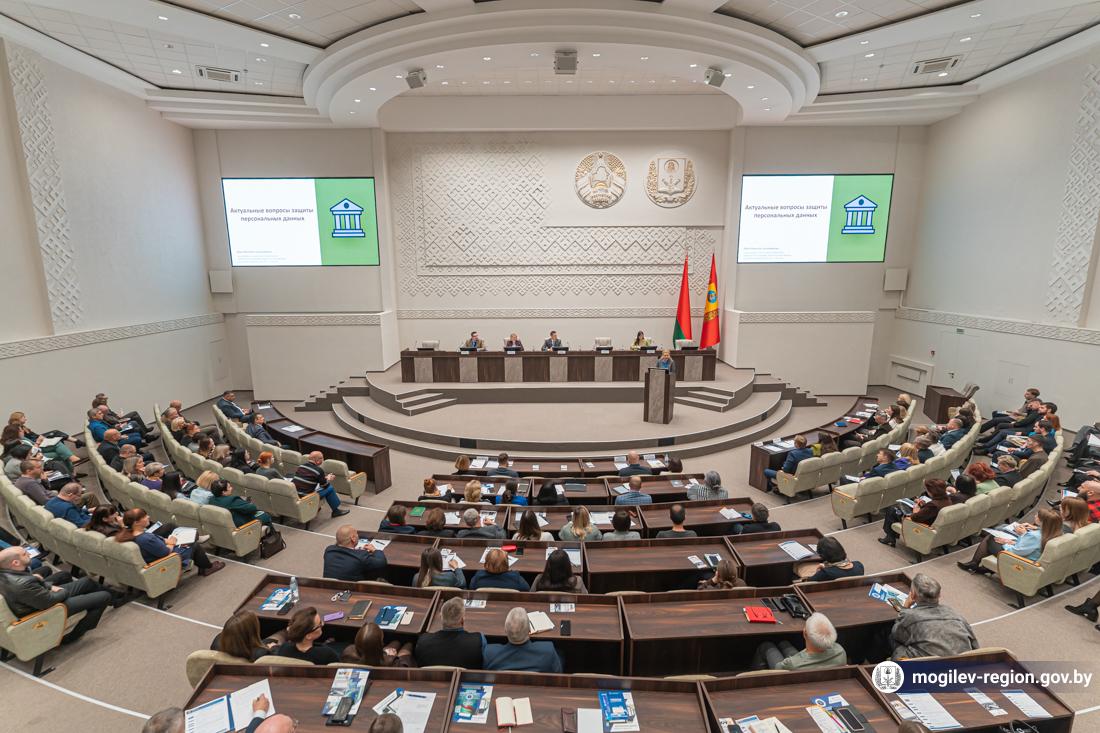
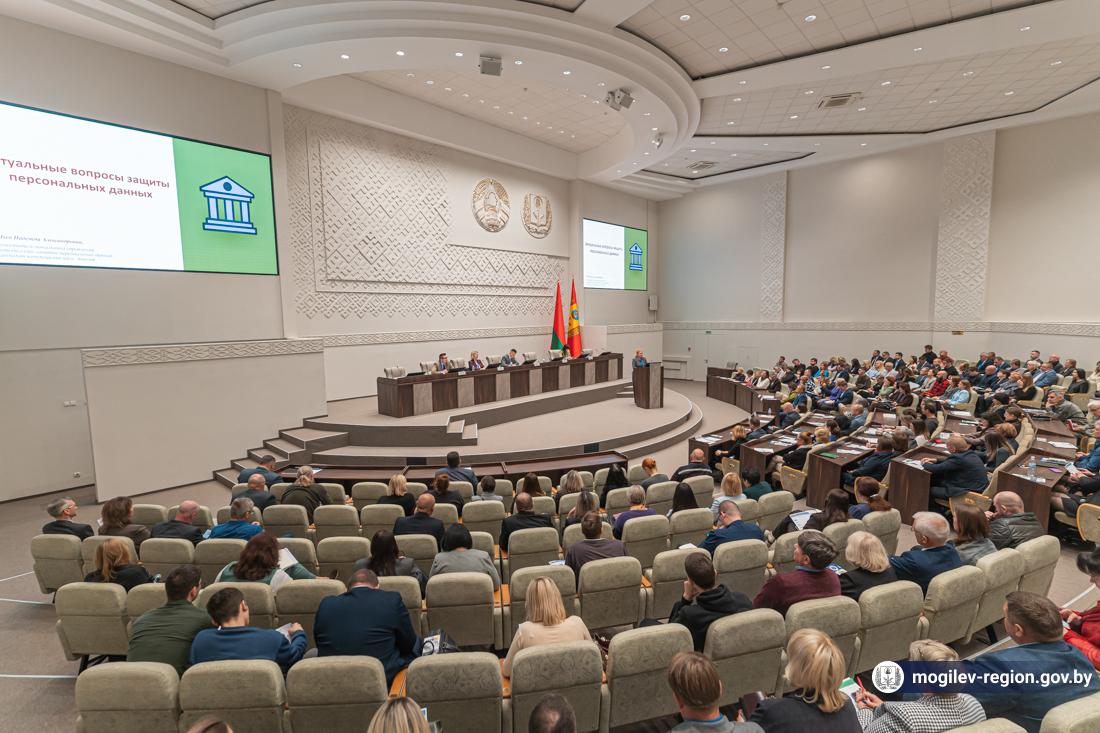
14 октября на площадке  Могилевского областного исполнительного комитета состоялся областной семинар ”Актуальные вопросы цифрового развития: международный опыт, цифровые технологии и защита персональных данных“. Во время мероприятия спикеры и участники обсудили актуальные тренды цифрового развития, обменялись передовым опытом и выработками практических решений для регионов.

Также в ходе семинара представители Национального центра защиты персональных данных осветили ключевые направления обновленной Директивы Президента Республики Беларусь от 11 марта 2004 г. № 1.

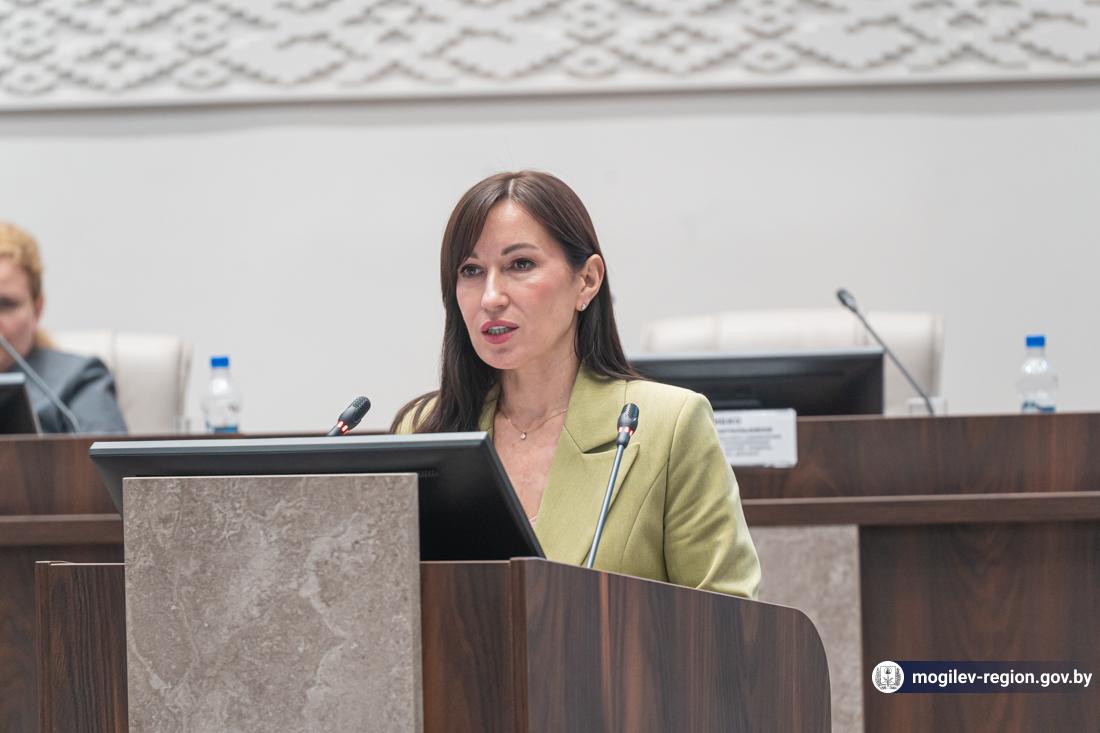
Ольга Шибко, заместитель начальника управления образования и коммуникации Центра,  рассказала участникам семинара, что теперь безопасность рассматривается не как набор предписаний, а как основа комфортной и стабильной социальной среды: новое название Директивы звучит как «Общественная безопасность – основа благоприятной социальной среды».

Важное изменение – расширение адресатов и сути документа. Если раньше Директива была ориентирована преимущественно на руководителей организаций, то теперь это свод приоритетных направлений государственной политики. Ответственность выстроена по уровням: от личной ответственности гражданина до полномочий госорганов и местных исполкомов. Это подчёркивает, что безопасность – общая задача, где важен вклад каждого.

Особое внимание в новой редакции уделено информационной безопасности: в числе 11 ключевых направлений – повышение цифровой грамотности, защита информации в системах и ресурсах, защита персональных данных, а также профилактика правонарушений с использованием ИКТ. Такой фокус не случаен. Киберпреступность становится всё масштабнее: в 2025 году ущерб от таких преступлений в Беларуси достиг порядка 80 млн рублей, а число пострадавших превысило 22 тысячи человек. При этом значительная часть противоправной деятельности, включая незаконный оборот наркотиков (95 % сделок уходят в интернет), связана с цифровой средой.

Именно поэтому просвещение – не вспомогательная мера, а элемент национальной безопасности. В Директиве закреплено обязательное проведение информационно‑разъяснительной работы, в том числе по темам цифровой гигиены и правил обращения с персональными данными.

Для реализации этой задачи Национальный центр защиты персональных данных презентовал актуальные материалы для просветительской работы в трудовых коллективах. При подготовке учтены свежая статистика и распространённые схемы мошенничества с персональными данными. Материалы изложены просто, доступно и схематично: они разбиты на тематические блоки и охватывают вопросы защиты персональных данных и прав граждан, работы с информацией, а также базовых правил цифровой гигиены.

Надежда Швед, заместитель начальника управления методологии защиты персональных данных Центра, подробно остановилась на актуальных вопросах защиты персональных данных в деятельности организаций: реализации обязательных мер защиты, правовых основаниях обработки данных, порядке оформления согласий субъектов персональных данных, а также ключевых требованиях к документированию процессов обработки и хранению данных в соответствии с действующим законодательством. Отдельное внимание было уделено типовым нарушениям, выявляемым в ходе контрольных мероприятий Центра, и практическим рекомендациям по минимизации рисков для операторов персональных данных.

Тема защиты персональных данных традиционно вызывает значительный интерес у участников семинара.


Фото: mogilev-region.gov.by