
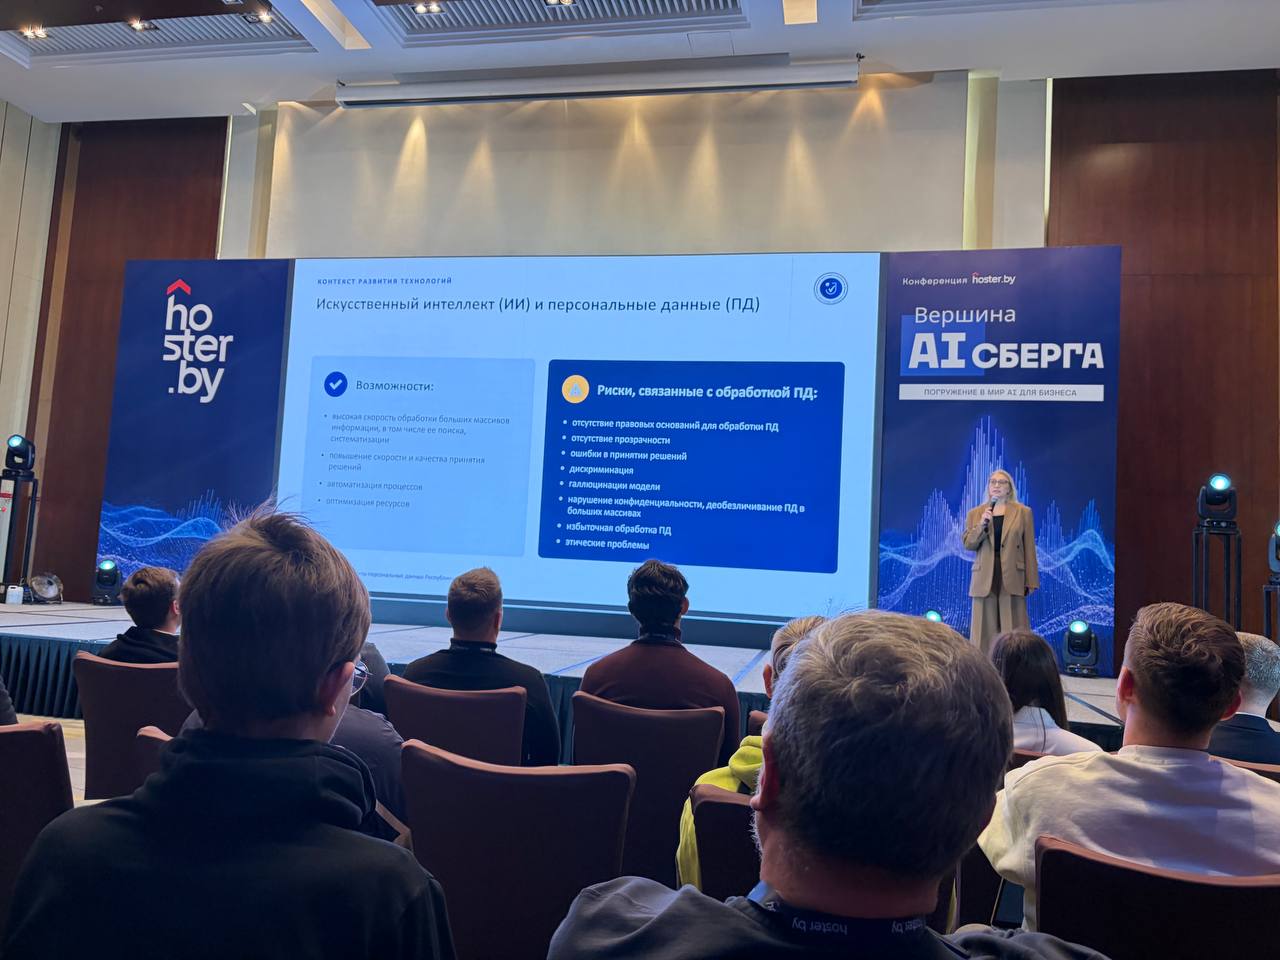
По приглашению белорусского провайдера облачных решений и хостинга – компании hoster.by Национальный центр защиты персональных данных принял участие в специализированной бизнес-конференции, посвященной практическому внедрению и безопасности технологий искусственного интеллекта (AI) в корпоративном секторе «Вершина AIсберга».
Программа мероприятия была ориентирована на разбор реальных кейсов, аналитику рынка, результаты внедрения и метрики эффективности AI. На мероприятии выступили ведущие специалисты ИТ-индустрии, ИБ-сферы.
Экспертизу Национального центра защиты персональных данных представила Ирина Пырко, начальник управления методологии защиты персональных данных.
Краткие тезисы:
Согласно Модельному закону СНГ «О технологиях искусственного интеллекта» (принят постановлением МПА СНГ от 18.04.2025 № 58-8 и носит рекомендательный характер) к принципам регулирования и применения технологий искусственного интеллекта относятся:
- принцип прозрачности функционирования технологий ИИ – обеспечение возможности обоснования и оценки применения ИИ на всех стадиях жизненного цикла, включая предварительное уведомление пользователей о взаимодействии с технологиями ИИ в случаях, предусмотренных национальным законодательством;
- принцип контроля за функционированием технологий ИИ – обязательная оценка воздействия технологий ИИ на жизнь и здоровье человека на этапах планирования, разработки, эксплуатации и после вывода из эксплуатации;
- принцип проектируемой конфиденциальности – обеспечение защиты данных по умолчанию на протяжении всего жизненного цикла технологии искусственного интеллекта.
Закон Республики Беларусь «О защите персональных данных» технологически нейтрален.
Его положения, в том числе базовые требования к обработке персональных данных (законность, справедливость, ограничение цели, минимизация данных, ограничение срока хранения, прозрачность и достоверность — статья 4 Закона) распространяются на любую автоматизированную обработку персональных данных, в том числе с использованием технологий ИИ.
При выборе правового основания обработки персональных данных с использованием ИИ необходимо учитывать:
для каждой цели должно быть самостоятельное правовое основание;
имеет ли ИИ взаимодействие с внешним контуром либо является локальным;
какими правами и функциями наделен ИИ-агент, может ли он самостоятельно изменять цели и способы обработки персональных данных;
допускается обработка персональных данных без согласия в научных или исследовательских целях, но только при условии обязательного обезличивания данных (ст. 6 Закона). Это позволяет развивать технологии больших данных, не нарушая закон.
Трансграничная передача
Необходимо учитывать архитектуру ИИ. Открытый контур (например, публичные LLM, ИИ-агенты, взаимодействующие с внешним контуром) означает передачу данных за рубеж. Если страна назначения не обеспечивает надлежащий уровень защиты, требуется дополнительное правовое основание на трансграничную передачу персональных данных.
Обеспечение требования прозрачности, «этический» ИИ
Субъект должен понимать, в каких случаях оператор осуществляет обработку его персональных данных с использованием технологий ИИ. Соответствующая информация может быть отражена в политике оператора.
Решения, влекущие юридически важные последствия (отказ в кредите, приеме на работу и др.) правильнее принимать под контролем человека (Human in the Loop). Субъект имеет право на объяснение критериев их принятия (Explainable AI).
Согласно социологическому исследованию 2026 года, 73,1% граждан Беларуси не готовы к тому, чтобы важные решения (юридические, финансовые, кадровые) принимались ИИ без участия человека.
Защита данных должна быть встроена в архитектуру ИИ-системы на этапе проектирования, а не добавляться как надстройка (Privacy by Design).
Обязательные меры по обеспечению защиты персональных данных
Порядок доступа к персональным данным, обрабатываемым в информационном ресурсе (системе), должен устанавливаться как для работников оператора, так и для работников уполномоченных лиц, в том числе с учетом используемых технологий ИИ.
Роли и доступы ИИ-агентов должны соответствовать ролям и доступам реальных работников, их использующих.
Риск «Теневого ИИ» (Shadow AI)
Несанкционированное использование работниками генеративных моделей влечет утечку персональных данных.
Вопросы использования работниками внешних ИИ-инструментов (какие системы разрешено применять и для каких целей, какие сведения допустимо в них загружать) необходимо регулировать в локальных правовых актах нанимателя.
Привлечение уполномоченных лиц
Статистика рисков: в 2025 году 20 из 50 нарушений систем защиты персональных данных в Беларуси (из поступивших в Центр уведомлений) произошли по вине уполномоченных лиц.
Типовая зона риска – отсутствие в договоре с подрядчиком порядка привлечения субуполномоченных лиц, а также обязательств по немедленному уведомлению оператора о взломе и совместному расследованию инцидентов.
Контроль инструментов: оператор обязан контролировать, какие именно сервисы и инструменты использует уполномоченное лицо для обработки его данных, чтобы исключить неучтенные каналы утечки.